12 个助记词只剩 128 位:少掉的那 128 位,实际差在哪
打开任何一个硬件钱包,第一步都是生成助记词:12 个,或者 24 个。多数人跟着默认走,很少有人算过这两种长度到底差多少。它们对应的不是「多打十二个单词」,而是 128 位与 256 位的随机熵——中间差了 2128 倍。这篇文章把 BIP-39 的位分配摊开算一遍,再说清楚:什么时候 128 位已经够用,什么时候该上 24 词,以及为什么绝大多数丢币事件跟位数根本没关系。
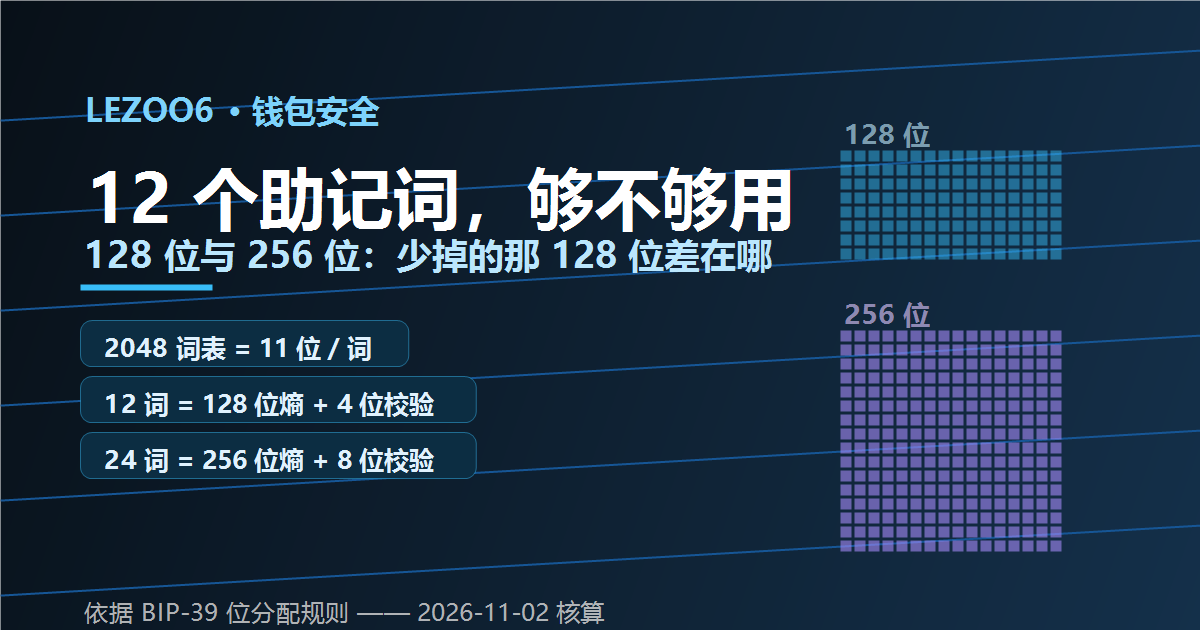
12 词是 128 位熵加 4 位校验,24 词是 256 位熵加 8 位校验。
一、先把单位说清楚:一个词值 11 位
BIP-39 在 2013 年定型,做法是给每个词分配一个编号:词表固定 2048 个词,编号 0 到 2047,用 11 位二进制就能表示(211 = 2048)。所以一个助记词单词携带的信息量是 11 位,不是 1 位,也不是一个「密码字符」。
于是 12 个词 = 132 位,24 个词 = 264 位。但这 132 位并不全是随机数:前面 128 位是钱包用真随机源生成的熵,最后 4 位是从这 128 位算出来的校验和。24 词同理——256 位熵,加上 8 位校验和,合计 264 位。
校验和不提供任何额外的抗破解能力。它只解决一件事:当你把某个词抄错、或者导入时敲错一个字母,钱包能在本地立刻发现,而不是让你进入一个余额为零的新钱包。这个区别在恢复资产时非常实际——4 位校验能发现 15/16 的单字错误,8 位校验能发现 255/256 的单字错误。
二、12 词与 24 词的位分布
| 项目 | 12 词 | 24 词 |
|---|---|---|
| 随机熵 | 128 位 | 256 位 |
| 校验和 | 4 位 | 8 位 |
| 总位数 | 132 位 | 264 位 |
| 有效组合数 | 2128 ≈ 3.40 × 1038 | 2256 ≈ 1.16 × 1077 |
| 最后一个词的合法比例 | 128 / 2048 = 6.25% | 8 / 2048 = 0.39% |
| 英文抄写量(含空格) | 约 72 个字符 | 约 144 个字符 |
| 常见生成方 | 多数软件钱包默认、部分硬件钱包 | Trezor、Ledger、Coldcard 的默认选项之一 |
表里最容易被忽略的是「抄写量」那一行。12 词约 72 个字符,24 词约 144 个字符——后者的手抄出错概率大约是前者的两倍,只不过校验和会把绝大多数错误挡住。换句话说,24 词买到的是 128 位额外的抗穷举能力,付出的代价是更长的抄写过程和更麻烦的核对。
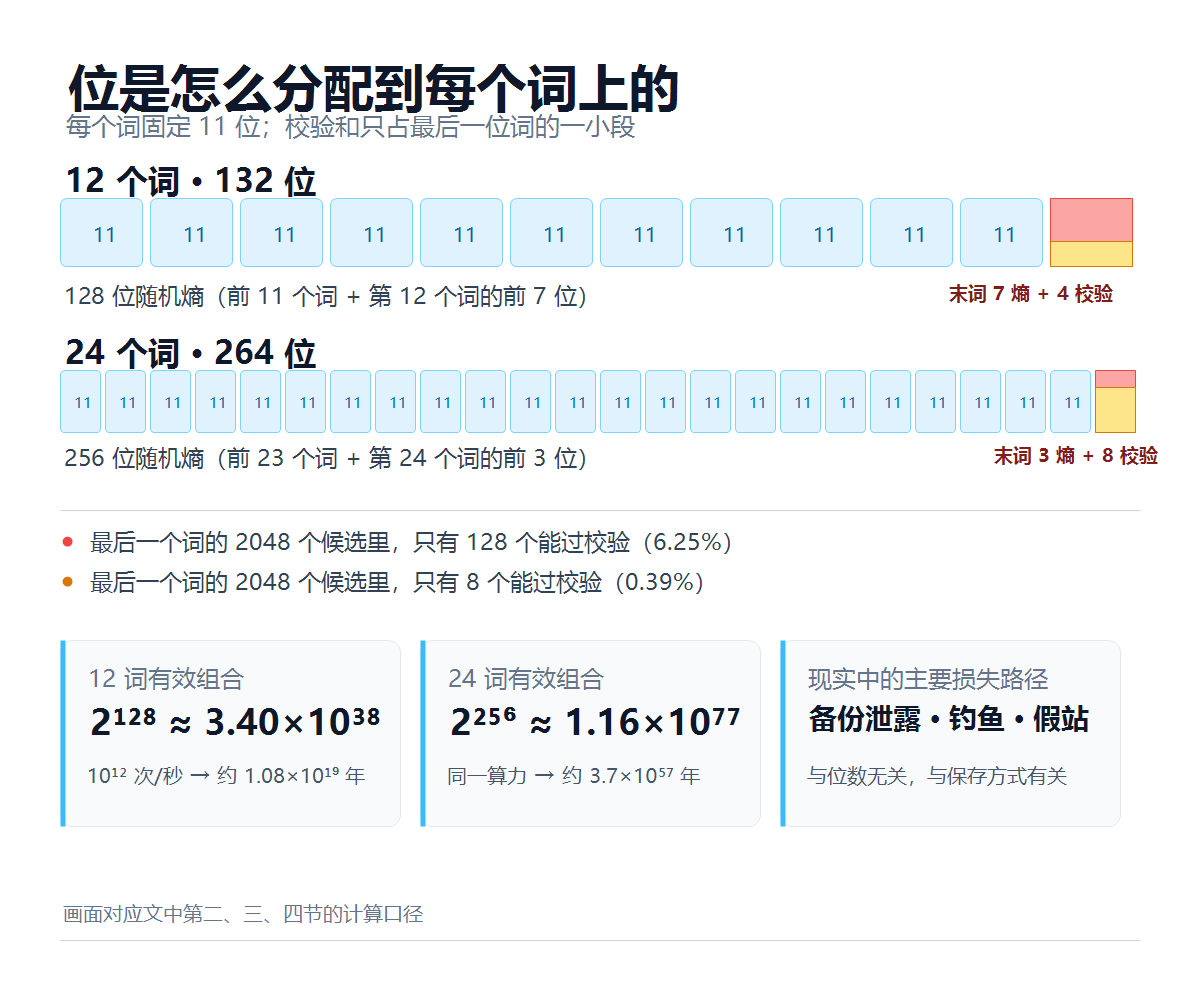
每个词固定 11 位;12 词的末词是 7 位熵加 4 位校验,24 词是 3 位熵加 8 位校验。
三、128 位有多难猜:把算力代进去
「128 位」是个抽象数字,换成时间才看得懂。假设攻击者拿到了你的地址、想反推出助记词(现实中他们几乎不会这么做,原因见第五节),并且拥有每秒 1012 次猜测的算力——这是 2026 年公开可租用的高端 GPU 集群的量级。
2128 ÷ 1012 = 3.40 × 1026 秒,约 1.08 × 10¹⁹ 年。宇宙年龄约 1.38 × 10¹⁰ 年,也就是说这个穷举过程需要约 7.8 亿倍的宇宙年龄。
换成 256 位:2256 ÷ 1012 = 1.16 × 1065 秒,约 3.7 × 1057 年。这个数字已经没有物理意义了——它远远超过宇宙中原子总数的量级类比所能表达的范围。
| 攻击算力(次/秒) | 穷举 128 位所需时间 | 穷举 256 位所需时间 |
|---|---|---|
| 106(单机 CPU 级) | 约 1.08 × 1025 年 | 约 3.7 × 1063 年 |
| 1012(GPU 集群级) | 约 1.08 × 10¹⁹ 年 | 约 3.7 × 1057 年 |
| 1018(假设的专用 ASIC 级) | 约 1.08 × 10¹³ 年 | 约 3.7 × 1051 年 |
即便把算力再提高一百万倍,128 位仍然需要约 1013 年,是宇宙年龄的几百倍。这就是为什么密码学界把 128 位当作「长期安全」的下限:NIST SP 800-57 对 2030 年之后仍需保密的数据,建议的安全强度是不低于 112 位。12 个助记词的 128 位在这个标准之上。
四、最后一个词的玄机:为什么它常常「对不上」
BIP-39 的位是连续切分的,不会因为词边界而中断。12 词的 132 位里,前 11 个词正好用掉 121 位,最后一个词拿到剩下的 7 位熵,再加上 4 位校验和,凑成完整的 11 位。所以最后一个词的 2048 个候选里,只有 27 = 128 个能通过校验,占 6.25%。
24 词则是前 23 个词用掉 253 位,最后一个词只剩 3 位熵加 8 位校验,2048 个候选里只有 23 = 8 个合法,占 0.39%。
这解释了两个常见现象。第一,导入 12 词时如果提示「无效助记词」,大概率是最后一个词错了——它有 93.75% 的概率被校验挡住。第二,有些工具生成的 12 词,最后一个词的「画风」和前面不太一样(比如总是某个特定范围的词),那不是 bug,是位分配的结果。
- 12 词 = 128 位熵,抗穷举强度与 AES-128 同级,2030 年前后的常规威胁模型下够用。
- 24 词 = 256 位熵,多出的 128 位在可预见的算力增长下没有实际收益,但抄写与核对成本翻倍。
- 校验和只防抄错,不防泄露。位数再高,一张照片就能把它归零。
五、真正决定损失的,是备份方式而不是位数
公开报道的助记词失窃案件,绝大多数不是「被穷举」,而是备份环节出了问题:截图存在相册、拍照发给自己、写进云笔记、把纸质备份放在同一间屋子里、或者把助记词输入到一个假冒的「钱包恢复」网页。这些路径的共同点是——攻击者根本不需要猜 128 位,他只需要拿到你抄下来的那 12 个词。
所以备份要按「单点失效」的思路设计,而不是按「位数够不够」设计。纸张怕水、怕火、怕搬家丢失;金属片刻字能过火,但刻好之后的位置本身成了新的泄露点。更稳的做法是做分片:把助记词拆成多份,规定其中任意 k 份才能重建,单份泄露不构成完整密钥。这属于另一套机制,具体阈值与重建方式可以看站内Shamir 分片的阈值算术。
还有两个常被忽略的动作。一是核对硬件钱包屏幕上的收款地址,而不是只看电脑屏幕——中间人替换地址的攻击在 2026 年仍然有效。二是买入二手设备或来源不明的设备时,先确认固件与包装完整性,供应链环节的篡改比算法破解现实得多,细节见硬件钱包固件与供应链的七项核对。
如果备份介质的选择让你犹豫,站内那篇六种备份介质的失效条件按「怕水、怕火、怕被看见」三个维度做了对照,比单纯比较位数更有用。至于同一个助记词在不同钱包里导出不同地址的问题,那是派生路径的差异,不是熵的问题,可参考BIP-44/49/84/86 的派生路径对照。
六、怎么选:三类人三种答案
| 使用场景 | 建议 | 理由 |
|---|---|---|
| 个人日常钱包,金额有限,频繁使用 | 12 词即可 | 128 位已高于 112 位的长期安全下限,短助记词抄写错误更少 |
| 长期存储,金额较大,极少动用 | 24 词 + 分片备份 | 多出的 128 位不是关键,关键是备份不能有单点 |
| 需要继承安排或多人共管 | 24 词 + 多签或 SLIP-39 | 单点失效(人出事、介质丢失)比算力攻击现实得多 |
如果只能记一句话:12 词和 24 词在抗穷举上都远超现实威胁,真正的分水岭是你怎么保存它、以及在什么环境下输入它。选 12 词不是「省钱版」,选 24 词也不是「更安全版」——它们防的是同一个几乎不会发生的攻击,而真正的损失来自另外一条路径。
常见问题
12 个助记词是不是已经被破解了?
没有。2128 约等于 3.4 × 1038,以每秒 1012 次猜测计算需要约 1019 年。公开报道里所谓「助记词被破解」的案例,实际原因都是备份泄露、钓鱼网站或随机数生成器存在缺陷,不是穷举成功。
我可以在 12 个词后面自己加一个词升到 24 词吗?
不可以。词数、熵长度和校验和长度是绑定的,随便加词会破坏校验关系,钱包会直接判定无效。要从 12 词换到 24 词,只能新建钱包、生成新助记词,再把资产转过去。
导入时提示「助记词无效」,最可能是哪里错了?
先查最后一个词。12 词时最后一个词只有 6.25% 的候选能通过校验,24 词时只有 0.39%,所以它是最容易被校验拦住的位置。其次是拼写和词序,BIP-39 词表里的词前四个字母通常唯一,但顺序错了同样过不了校验。
加一个 passphrase(所谓的第 25 个词)算加密吗?
算。passphrase 会和助记词一起派生出完全不同的钱包,同一个 12 词配不同 passphrase 会得到不同地址。但它没有校验机制——任何字符串都合法,输错一个字符就会进入一个空钱包,且无法判断是「输错了」还是「资产被转走了」。
把助记词存在密码管理器里可以吗?
比存在备忘录或相册好,但仍然把单点交给了云端账户。更稳的组合是离线介质为主、分片存放,密码管理器最多作为其中一片的载体,而不是唯一副本。
- 生成时确认设备处于离线或可信网络,屏幕没有被拍摄。
- 手抄一遍,再用钱包的「验证助记词」功能回读一遍。
- 备份至少两份,放在不同的物理位置,避免同一场火灾或同一次搬家同时失效。
- 永远不要把助记词输入任何网页、客服对话或「恢复工具」。
- 换设备时先小额测试收款地址,再转移大额资产。
资料来源:BIP-39 规范(bitcoin/bips 提案 #0039,2013 年)、NIST SP 800-57 Part 1 Rev.5 关于安全强度的建议。文中算力与时间均为按公式推算的量级估算,用于说明数量级差异,不代表任何具体设备的实测性能。本文只陈述机制与计算过程,不构成投资建议,也不承诺任何收益。