很多人以为盗币一定要私钥泄露。实际上有一类攻击从头到尾不碰你的私钥:它只是在你钱包的「最近转账」里放一条和你常用地址长得几乎一样的记录,然后等你下次转账时手滑复制。这类手法叫地址投毒(address poisoning)。它没有利用任何协议漏洞,利用的是地址太长、人眼只能看首尾的习惯。这篇把它的成本、概率和核对方法拆开讲清楚。
一、它不是盗号,是往转账记录里塞一条假记录
EVM 地址是 20 个字节,也就是 160 位、40 个十六进制字符,完整写法长这样:0x 加 40 个字符。钱包为了排版,通常缩写成「前 4 位…后 4 位」,中间省略。地址投毒的全部工作,就是造一个「前 4 位和后 4 位都和你常用地址一样」的新地址。
攻击者在本地批量生成密钥对,逐个比对首尾字符,命中后从这个地址向你转一笔 0 ETH,或转一个没有市场价值的假代币。交易上链后,它就出现在你的转账历史里,显示的首尾字符和你熟悉的收款方一致。你下次转账时如果图省事,从历史记录里复制,资产就进了攻击者的地址。
反向版本也存在:攻击者向你的常用收款方发 dust(极小额的转账),让「你」出现在对方的历史记录里。受害者可能是你,也可能是和你交易的另一方。整个过程中,受害者的余额不会少一分钱,所以不会有任何提醒。
二、为什么只对上首尾几位就够了:160 位地址与碰撞概率
完整的 EVM 地址空间是 2 的 160 次方,约 1.46×10 的 48 次方。听起来不可能碰撞,但攻击者根本不需要碰撞整个地址,只需要首尾若干位。每一位十六进制有 16 种取值,首尾各 k 位相同的概率是 1 除以 16 的 2k 次方。按这个公式算出来的量级如下:
| 首尾各匹配 | 组合数 | 每秒生成 100 万个地址时,平均耗时 | 肉眼能否分辨 |
|---|---|---|---|
| 2 位 | 16^4 = 65,536 | 约 0.07 秒 | 缩略显示下很难 |
| 3 位 | 16^6 = 16,777,216 | 约 17 秒 | 基本看不出 |
| 4 位 | 16^8 = 4,294,967,296 | 约 72 分钟 | 和真地址一模一样 |
这张表说明一件事:只对上首尾各 4 位,平均要试约 43 亿个候选地址。以每秒 100 万个的速度,大约 72 分钟。这个数字不是攻击门槛,只是算力账单;用 GPU 集群还会更快。所以「地址那么长,不可能撞上」是一个错误的安慰。
三、攻击要花多少钱:一笔 0 值转账的 gas 账
0 值 ETH 转账是最便宜的上链动作,固定消耗 21,000 gas。按 5 gwei 的 base fee 估算,手续费 = 21,000 × 5 = 105,000 gwei,也就是 0.000105 ETH。若 ETH 价格取 3,800 美元作算例,约 0.40 美元。
假代币转账要写合约存储,按 50,000 gas 估算,手续费约 0.00025 ETH,约 0.95 美元。攻击者还要给每个要「出货」的候选地址准备一点 gas,但真正的成本主要在前面的算力,而不是上链费。
换句话说,地址投毒不是高成本攻击。它是把「地址显示不完整」这个产品设计问题,变成了几十美分一次的尝试。只要有一小部分人从历史记录里复制地址,攻击就划算。
四、四步核对,让投毒地址失效
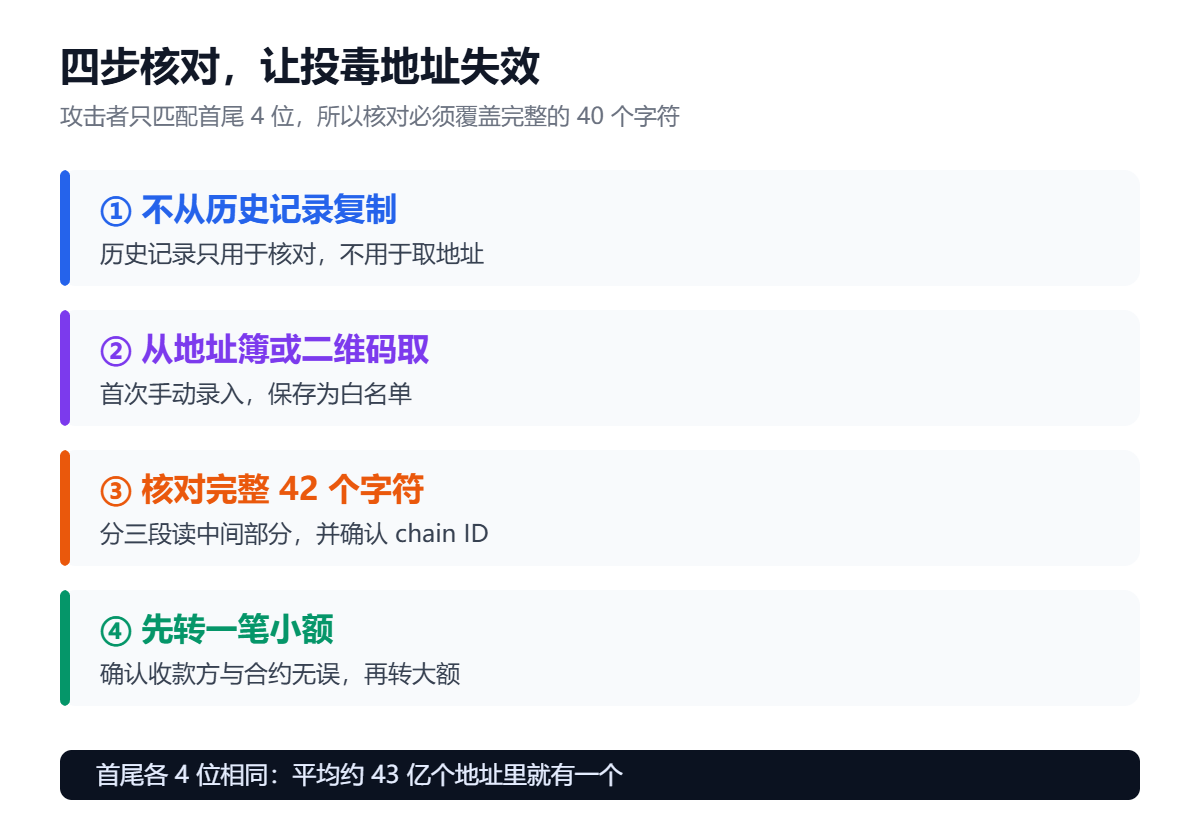
- 不从「最近转账」里复制地址。历史记录只用来核对,不用来取地址。投毒记录的唯一目的,就是让你从这里复制。
- 从地址簿、对方给的二维码,或已保存的白名单取地址。首次添加时手动录入并保存,之后只从地址簿调用。
- 核对完整的 42 个字符。不是只看首尾,而是分三段读中间部分;同时核对网络与 chain ID,确认不是另一条链上的同名地址。
- 先转一笔小额。例如 10 USDT 或 0.001 ETH,在区块浏览器确认收款方、金额和代币合约都对,再转大额。
如果是交易所提币,优先使用提币白名单:白名单里的地址在后台锁定,即使账号被盗,资产也提不到陌生地址。地址填错、memo 与 chain ID 各自管哪一段,可以看提币地址的 checksum 与 memo 校验那一篇。账户侧还有哪些门要关,见交易所账户安全设置清单。
五、EIP-55 只在你输入混合大小写时起作用
2016 年提出的 EIP-55 用混合大小写给地址加了一层校验:把地址转成小写后做 keccak256,再按哈希的对应位决定每个字母是大写还是小写。改动其中一位,大小写模式通常就对不上,钱包会提示地址无效。
但它有一个容易被忽略的前提:只有当你输入的是混合大小写地址时,校验才会被触发。全小写或全大写的地址,钱包一般直接接受,不做校验。所以「粘贴后没报错」不等于地址正确,只说明它长得像一个地址。
ENS 也不是免检通行证。名字对,解析出来的地址仍可能被替换;rn 与 m、l 与 1、O 与 0 这类同形字符,在缩略显示下几乎一样。正确做法是:解析后仍然展开完整地址,和地址簿里的记录逐段比对。
六、链上常见的三种投毒手法
| 手法 | 你会看到什么 | 是否直接损失 | 正确处理 |
|---|---|---|---|
| 0 值转账 | 历史记录里多出一条首尾相同的地址 | 不会,余额不变 | 不复制、不转账,必要时在钱包里隐藏该记录 |
| 假代币空投 | 余额里多出陌生代币,名称模仿主流币 | 不会,除非你去授权或兑换 | 不授权、不 swap,隐藏代币合约 |
| 相似 ENS / 域名 | 名称只差一个易混字符 | 取决于你是否签名 | 展开解析结果,核对完整地址后再操作 |
这三种手法的共同点是:它们都不需要你的私钥,只需要你「看错一次」。所以真正的防线不是更强的密码,而是固定的取地址流程。
七、如果已经被投毒了,要做什么
先确认一件事情:地址投毒本身不会转走资产。看到 0 值转账或陌生代币,正确动作是「不复制、不授权、不交互」。它不会自动扣款,真正的损失发生在你把它当成收款地址的那一刻。
如果已经转错,时间窗口非常短:EVM 交易确认后不可撤销,能做的只有记录交易哈希、对方地址与时间,联系收款平台(如果是交易所地址)并报案。钱包被盗后的处置顺序,可以参考0–24 小时应急清单。这也是为什么第 4 步的小额试转值得多花那几分钟。
八、常见问题
不会。它不会碰你的私钥,也不会自动扣款。它做的是污染你的转账历史,等你下次复制错地址。只要不从历史记录复制,投毒地址就没有作用。
历史记录里的 0 值转账需要处理吗?
不需要。它不影响余额,也不占用你的 gas。不要点开、不要复制、不要向它转任何测试金额;在钱包里隐藏该条记录即可。
只核对前 4 位和后 4 位够不够?
不够。前 4 后 4 正是攻击者专门匹配的位置。至少分三段核对完整 40 个十六进制字符,并确认网络与 chain ID 一致。
硬件钱包能防住吗?
能防住「屏幕上看到的和实际签名的不一致」,前提是你在设备屏幕上逐字核对完整地址,而不是只看首尾。盲签等于放弃这道防线。
交易所的地址簿一定安全吗?
比手工复制安全,但不是绝对。白名单地址仍要确认链和代币合约;如果账号被入侵,攻击者可能先改白名单再提币,所以账户本身也要开强二次验证。
九、资料来源与更新日期
· EIP-55: Mixed-case checksum address encoding(2016 年提出),访问日期 2026-10-25
· EIP-20: Token Standard,访问日期 2026-10-25
· 以太坊地址格式(20 字节 / 160 位)与 21,000 gas 的基础转账消耗,访问日期 2026-10-25
· 概率与 gas 算例为本文按公开参数复算,ETH 价格 3,800 美元仅作算例,不构成报价