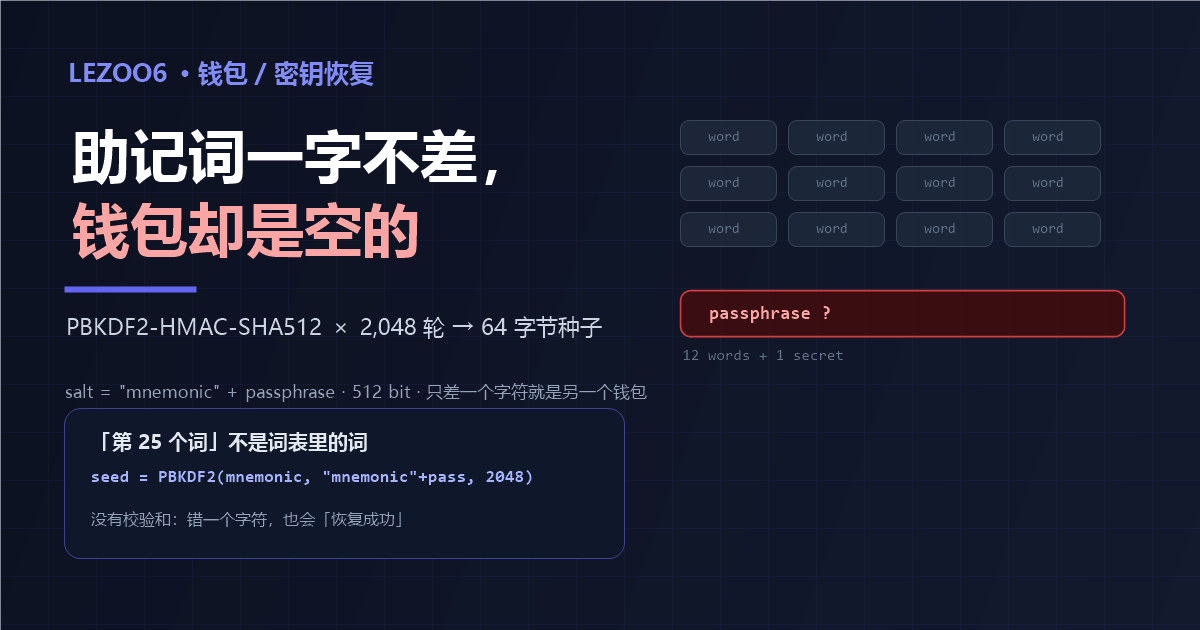
恢复钱包时最常见的困惑不是「助记词丢了」,而是「助记词一字不差,钱包却是空的」:地址和原来不一样,余额是 0,历史记录一条也没有。这类案例里,问题经常不在那 12 个或 24 个单词上,而在一个大多数界面默认留空、也从不校验的输入框——BIP39 passphrase,俗称「第 25 个词」。
它既不是词表里的词,也没有任何校验和。输错了不会报错,只会安静地生成另一个完全合法、地址不同、余额为 0 的钱包。下面把它拆成三件事:种子由哪些输入决定、Unicode 归一化能抹平哪些差异、以及为什么「恢复成功」这句话在 passphrase 面前毫无意义。
一、「第 25 个词」不是词,它的输入方式和助记词完全不是一回事
BIP39 的助记词表固定 2,048 个词,每个词对应 11 个比特。12 个词合起来是 132 比特,其中 128 比特是随机熵,剩下 4 比特是从熵的 SHA-256 里截出来的校验位;24 个词是 264 比特,256 比特熵加 8 比特校验。校验位的作用只有一个:让你输错词的时候,钱包大概率能直接拒绝。
passphrase 不在这条逻辑里。它是任意长度的 UTF-8 字符串,默认值是空字符串,不从词表里选,也不占用「第 13 个」或「第 25 个」的位置。「第 25 个词」只是早期界面留下的叫法——恢复页面上只有一个输入框,用户自然以为那是词表里的下一个词。真正的区别在这里:助记词那部分有校验和,passphrase 完全没有。
| 输入 | 位数与来源 | 是否有校验 | 输错时的表现 |
|---|---|---|---|
| 12 词助记词 | 2,048 词表 × 12 = 132 比特(128 熵 + 4 校验) | 有,SHA-256 前 4 比特 | 多数钱包直接提示「助记词无效」 |
| 24 词助记词 | 2,048 词表 × 24 = 264 比特(256 熵 + 8 校验) | 有,SHA-256 前 8 比特 | 同上,随机凑巧通过的概率约 1/256 |
| passphrase | 任意 UTF-8 字符串,可为空 | 没有 | 不报错,静默生成另一个合法钱包 |
表格里最右一列就是全部麻烦的来源:词打错了有人拦你,passphrase 打错了没人拦你。12 个词随便乱填、恰好通过校验和的概率是 1/16,24 个词是 1/256——这就是为什么词序错了通常会被拒绝,而 passphrase 错了永远不会。
二、从 12 个词到地址,中间只有一条固定管线
BIP39 的推导过程是确定性的,五步,没有分支:
- 助记词句子做 NFKD 归一化,作为 PBKDF2 的「密码」输入。
- salt =
"mnemonic"+ passphrase,passphrase 同样先做 NFKD 归一化。 - PBKDF2-HMAC-SHA512,迭代 2,048 轮,输出 64 字节。
- 这 64 字节(512 比特)就是种子,喂给 BIP32:以
"Bitcoin seed"为密钥做一次 HMAC-SHA512,得到主私钥和链码。 - 按派生路径逐层下推,得到地址。BIP44/49/84/86 用的是四条不同的路径,同一组助记词因此能出四类前缀不同的地址。
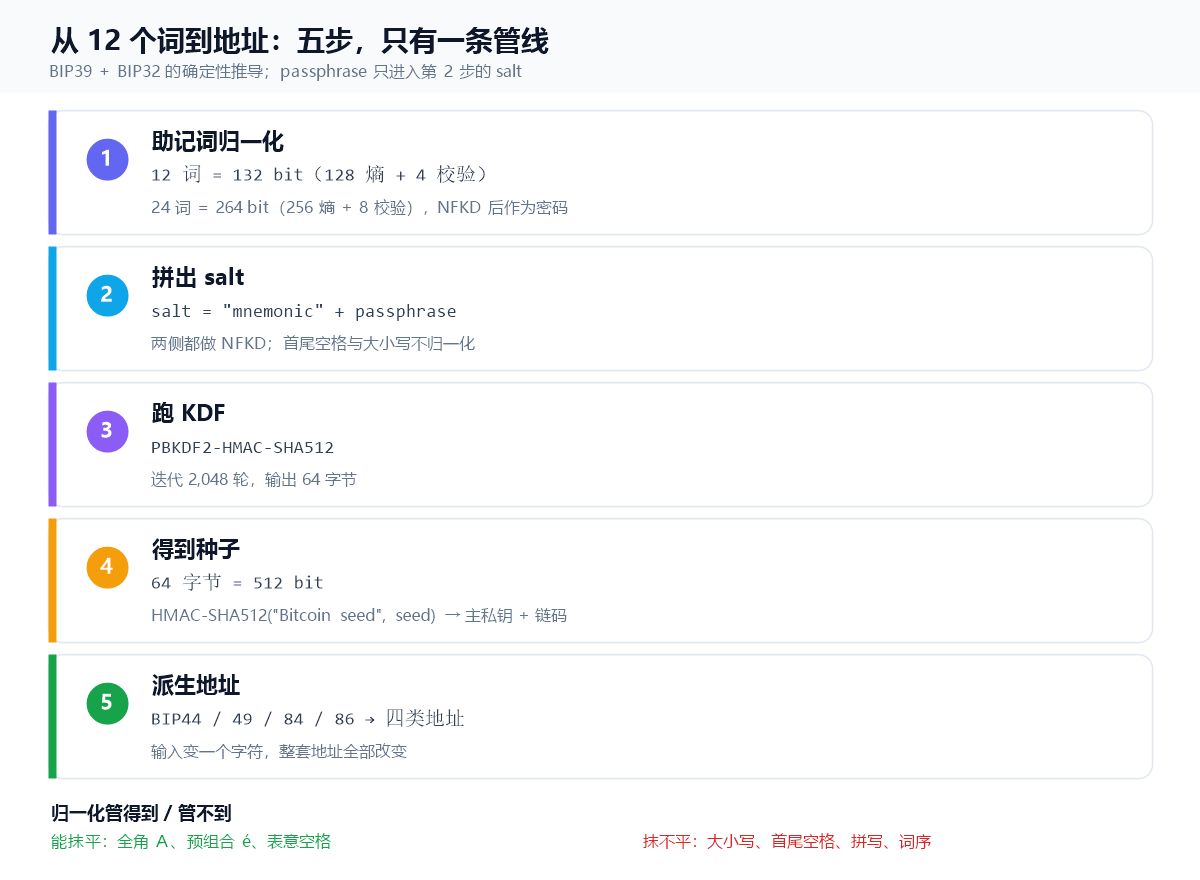
把数字代进一遍:12 个词 → 132 比特 → 128 比特熵 → 2,048 轮 PBKDF2 → 64 字节种子 → 主密钥。整条链上唯一的变量就是 salt 里那串字符。这也解释了为什么「同一个助记词能有很多个钱包」:passphrase 变了,salt 变了,种子就变了,后面每一步都跟着变。
要点卡:一套助记词,n 个互不相见的钱包
每个 passphrase 都对应一个完全合法、地址唯一、在界面上看不到其他兄弟账户的钱包。这也是硬件钱包把它叫「隐藏钱包」的原因——不是加密,是另一个账户体系。恢复时少一个字符,你就落在了另一个账户体系里,而它同样是「恢复成功」。
想搞清楚同一个助记词为什么能出四类地址,可以看BIP-44/49/84/86 的派生路径与前缀对照;那里把第 5 步拆得更细。
三、归一化会抹平什么,又抹不平什么
BIP39 明确要求助记词和 passphrase 都做 NFKD 归一化(Unicode 兼容分解)。这一步会把「看起来一样、编码不一样」的字符统一:全角的 A(U+FF21)分解成 A,预组合的 é(U+00E9)分解成 e 加组合重音(U+0065 U+0301),表意空格 U+3000 分解成普通空格 U+0020。
所以流传很广的一条说法是错的:全角输入、输入法自动替换字符,并不会必然毁掉 passphrase——只要钱包两端都老老实实做了 NFKD,算出来的种子是同一个。真正的风险在归一化管不到的地方。
| 差异类型 | NFKD 之后是否相同 | 实际结果 |
|---|---|---|
| 全角 ABC / 半角 ABC | 相同(U+FF21 → U+0041) | 同一个钱包,地址一致 |
| é(U+00E9)/ e + ́(U+0065 U+0301) | 相同 | 同一个钱包,地址一致 |
| Apple / apple | 不同(区分大小写) | 另一个合法钱包,余额 0 |
| “pass” 与 “pass “(末尾多一个空格) | 不同(首尾空格不归一化) | 另一个合法钱包,余额 0 |
| 调换两个词的位置 | 不同 | 多数库直接报校验和错误,反而容易发现 |
| 一端做了 NFKD、另一端没做 | 可能不同 | 最麻烦:重输没用,只能穷举变体 |
最后一行值得单独说。NFKD 是「应该做」,不是「一定做了」。一些老库、部分网页恢复工具、以及某些把 passphrase 直接当字节数组处理的实现,可能漏掉这一步。如果你在一台设备上设置、在另一台设备上恢复,而两台实现的归一化行为不一致,就会出现「同样的字符、不同的种子」。这种情形下反复重输是无效的,只能列出变体清单逐个试:是否带重音、是否全角、首尾是否有空格。
四、没有校验和的地方,就是静默失败
任何字符串都能算出 512 比特种子,任何种子都能派生出合法地址。所以恢复流程在数学上永远「成功」——不存在「passphrase 错误」这个状态。
也正因为如此,这里不需要担心碰撞:两个不同 passphrase 撞到同一个地址的概率可以忽略,真正的风险只有遗忘和记错。但强度还是要算清楚,因为 passphrase 往往是整条链上最弱的一环:
- 5 个从 2,048 词表里随机取的词 = 5 × 11 = 55 比特;
- 6 个 Diceware 词(7,776 词表)= 6 × 12.9 ≈ 77.5 比特;
- 自己编的一句短句、生日、手机号后六位,通常不到 30 比特——这类输入在有针对性猜测面前基本没有意义。
助记词那 128 比特本来就远超暴力破解所需,所以「12 词还是 24 词」对抵御猜测的差别并不大;真正决定实际安全的是 passphrase 的强度,以及它和助记词是否分开存放。
五、三个翻车现场,对症下药
A. 设过但忘了。结果是一个从没被用过的干净钱包,链上没有任何痕迹可查,也没有「找回」接口。有效的做法不是乱猜,而是先列变体清单:大小写组合、首尾空格、中英文标点、是否带年份或缩写。所有尝试都在离线设备上做,绝不把助记词输进网页工具。
B. 恢复界面根本没有 passphrase 输入框。多数钱包把它藏在「高级选项」「恢复选项」或「BIP39 passphrase」里,默认关闭。先确认这个开关存在,再判断是不是助记词本身错了——顺序反了会浪费很多时间。
C. 换一个钱包就找不到。不同软件对 passphrase 的入口、归一化处理、是否允许空格都不一样。这意味着恢复演练必须在你要长期使用的那个钱包里做一次,而不是随便找个在线工具验证。关于设备与固件本身的信任边界,可以对照硬件钱包固件与供应链的七项核对。
六、备份与演练:五个动作
- 分开存。助记词和 passphrase 不放同一个地方,也不放同一张照片里。单拿到任何一份都不构成完整凭据。
- 记录形式要可还原。写下 passphrase 的长度、是否含空格、是否区分大小写;如果是随机串,至少标明字符集。只写「我记得」等于没有备份。
- 每 180 天做一次恢复演练。用备用设备完整恢复一遍,确认地址与余额快照一致,演练完把临时环境擦除。
- 记录地址指纹。把主地址前 6 位和后 4 位写在备份卡背面。恢复时先比对这 10 个字符——余额为 0 无法区分「空钱包」和「还没同步」,地址指纹可以。
- 接受硬件钱包的那条取舍。passphrase 只存在设备内存、不写入芯片时,设备损坏就等于凭据消失。要么写下来,要么明确接受这个风险,不要两头都不做。
如果想把备份本身做成「缺一片也能恢复」的结构,可以参考Shamir 分片的阈值算术;它解决的是另一类失效——单点丢失,而不是遗忘。而如果已经有一份存了很久的纸面备份,12 词与 24 词的熵差那篇解释了校验位为什么能帮你及早发现抄错。
常见问题
passphrase 忘了还能找回来吗?
不能。它不参与任何可逆的加密,只是种子的一个输入项,链上没有恢复接口。能做的只有穷举自己可能用过的字符串变体。
钱包提示「助记词无效」,是 passphrase 错了吗?
不是。校验和只由助记词本身决定,和 passphrase 无关。出现这个提示,说明词、顺序或拼写有问题。
不填 passphrase 和填一个空字符串,有区别吗?
没有。默认值就是空字符串,两者等价。
把 passphrase 存在密码管理器里安全吗?
关键是分离:助记词与 passphrase 分两处存放,任何单点泄露都不足以拿走资金,只有两处同时泄露才等于交出私钥。存在密码管理器里可以,但不要和助记词的照片放在同一个账户下。
交易所账户也有 passphrase 吗?
没有。BIP39 passphrase 是自托管钱包的概念;交易所是账号密码加二次验证,恢复流程靠客服与身份核验,和这套推导管线完全不同。
12 词加 passphrase,比 24 词更安全吗?
12 词的 128 比特熵已经远超暴力破解所需,多出的 128 比特在实践中意义有限。真正拉开差距的是 passphrase 的强度,以及备份是否分开。
本文只解释 BIP39 的推导机制与备份方法,不构成任何投资建议。文中协议参数(2,048 词表、11 比特/词、4 与 8 比特校验、PBKDF2 2,048 轮、64 字节种子)来自 BIP39 规范。