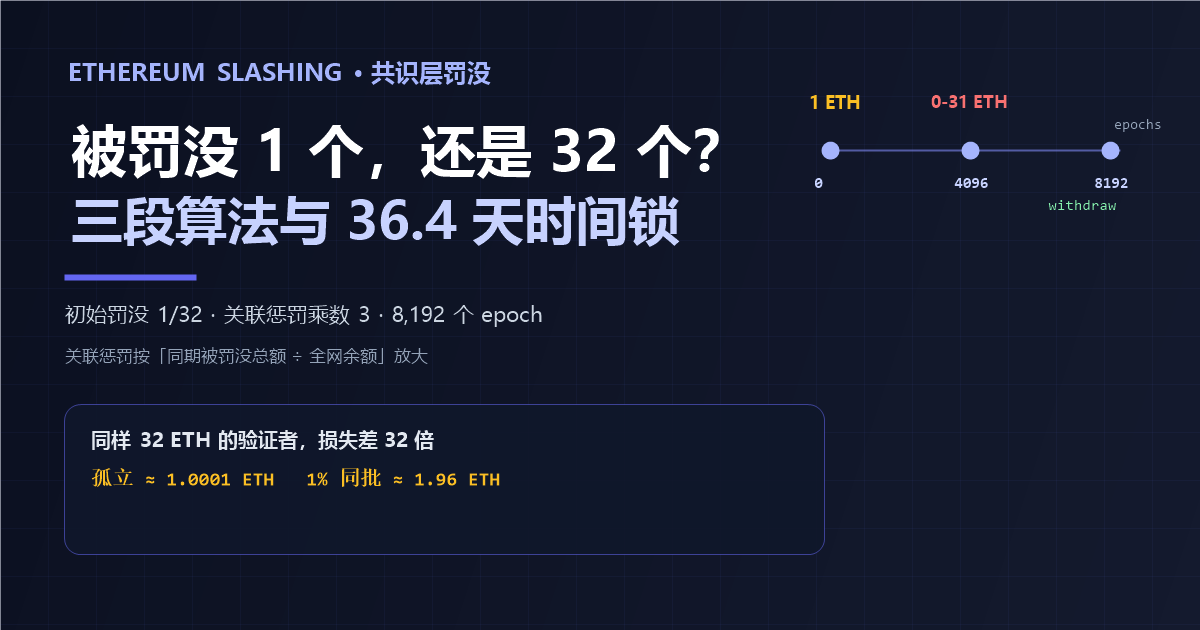
提到以太坊罚没(slashing),最常见的两种说法都不准确:一种说「被罚没就是 32 个 ETH 全没」,另一种说「顶多扣 1 个 ETH,问题不大」。前者忽略了绝大多数孤立事件的实际损失,后者忽略了 2022 年以后生效的关联惩罚。把共识层的三个数字拆开看,一笔罚没到底扣多少、什么时候扣、什么时候能拿走剩下的钱,其实可以算得很清楚。
本文只做机制与算术,不评价任何质押服务商。所有公式来自以太坊共识规范(consensus-specs)的 slash_validator 与 process_slashings 两段,数值取 Deneb 之后的参数。
一、先把三个数字分开:1 ETH、0 到 31 ETH、36.4 天
一个验证者的有效余额是 32 ETH。被罚没时,惩罚不是一个数,而是分三段发生:
| 阶段 | 什么时候 | 扣多少 | 依据 |
|---|---|---|---|
| 初始罚没 | 打包进区块的那一刻 | 有效余额 ÷ 32 = 1 ETH | MIN_SLASHING_PENALTY_QUOTIENT = 32 |
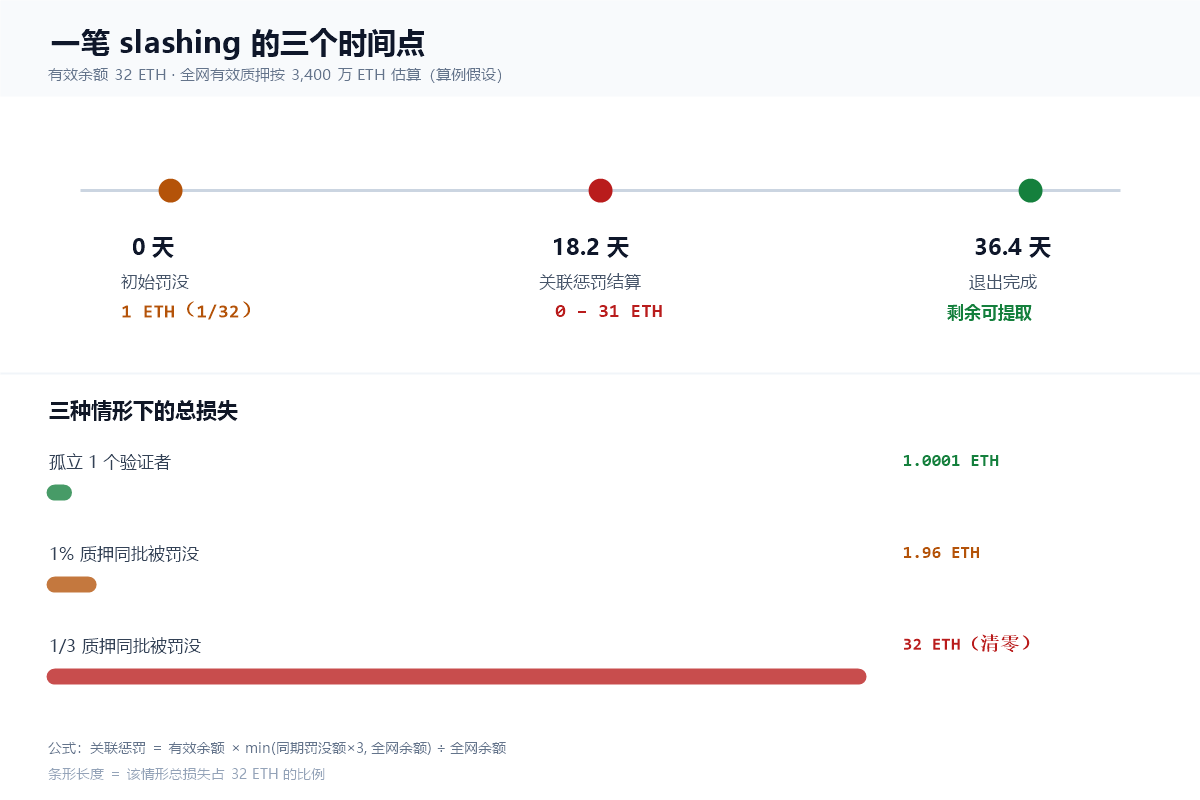
| 关联惩罚 | 罚没后第 4,096 个 epoch(约 18.2 天) | 0 到 32 ETH,按同期被罚没总额比例 | process_slashings,乘数 3 |
| 退出与提取 | 罚没后第 8,192 个 epoch(约 36.4 天) | 剩余余额可提取 | EPOCHS_PER_SLASHINGS_VECTOR = 8192 |
时间换算是固定的:每个 slot 12 秒、每个 epoch 32 个 slot,一个 epoch 6.4 分钟。8,192 × 32 × 12 秒 = 3,145,728 秒,正好 36.4 天;一半是 4,096 个 epoch,18.2 天。这两个数字后面会反复用到。
还有一笔容易被忽略的奖励:打包这笔罚没的提案者,以及提供证据的举报者,合计能拿到有效余额的 1/512,也就是 0.0625 ETH,其中提案者分 1/8(约 0.0078 ETH)。这笔钱是增发奖励,不是从被罚没者的余额里再扣一次。
二、为什么孤立事件的关联惩罚几乎为零
关联惩罚的公式不复杂,但它的分母很大:
adjusted = min(窗口内被罚没的有效余额之和 × 3, 全网有效余额)关联惩罚 = 该验证者有效余额 × adjusted ÷ 全网有效余额关键在于「窗口内被罚没的有效余额之和」。它统计的是 8,192 个 epoch 内所有被罚没验证者的有效余额,而不是人数。如果只有你一个验证者因为配置错误被罚没,这一项只有 32 ETH,乘 3 得 96 ETH。假设全网有效质押约 3,400 万 ETH,那么关联惩罚是 32 × 96 ÷ 34,000,000 ≈ 0.00009 ETH,连一分钱都算不上。
所以「被罚没只丢 1 个 ETH」这句话,对孤立事件基本成立:初始 1 ETH,加上约 0.0001 ETH 的关联惩罚,总损失约 1.0001 ETH,剩余约 31 ETH 在 36.4 天后可以提走。真正让罚没变成灾难的,是同一时间大量验证者一起出错。
三、三个算例:1 个、1%、三分之一
把全网有效质押固定为 3,400 万 ETH,只改「同期被罚没的总额」,三种情形差别如下:
| 情形 | 同期被罚没 | adjusted | 关联惩罚 | 总损失(含初始 1 ETH) |
|---|---|---|---|---|
| 孤立 1 个验证者 | 32 ETH | 96 ETH | 0.0001 ETH | 约 1.0001 ETH |
| 1% 的质押被罚没 | 340,000 ETH | 1,020,000 ETH | 0.96 ETH | 约 1.96 ETH |
| 1/3 的质押被罚没 | 11,333,333 ETH | 34,000,000 ETH(触顶) | 32 ETH | 32 ETH(余额清零) |
第三行值得单独说明:当被罚没总额达到全网的三分之一,乘 3 之后正好等于全网余额,关联惩罚吃满 32 ETH;再加初始 1 ETH,账面已经超过本金,执行时余额减到 0 为止。这就是「三分之一阈值」在罚没里的实际含义——它不需要真的把三分之一的验证者罚没,只要 8,192 个 epoch 窗口内的罚没总额累加到那个量级,后来者的关联惩罚就会按同一比例放大。
反过来说,1% 的情形总损失约 1.96 ETH,占 32 ETH 的 6.1%。这也解释了为什么大规模罚没事件里,最贵的不是「被罚没」本身,而是「和谁一起被罚没」。
四、什么操作会触发罚没:只有两类投票,但入口很多
共识层定义的罚没行为只有两类,都属于「同一验证者对同一高度给出两个互相矛盾的证明」:
- 双重投票(double vote):同一个 target epoch 签了两份内容不同的 attestation。最常见的原因是同一组密钥在两台机器上同时运行。
- 环绕投票(surround vote):后一份 attestation 的 source/target 区间完全包住前一份,等于对历史分叉同时表态。
注意,提案者重复出块在当前规范里不是罚没行为,它由分叉选择处理;真正会扣钱的只有上面两种 attestation 冲突。但「入口」远比这两句话多:迁移验证者时旧机器没关干净、备份镜像被同时拉起、云主机快照回滚后重新同步、把验证者密钥导入第二个服务商做「双活」——这些在运维上都很自然,在共识层看来就是两台机器用同一把钥匙说话。
五、自建或选服务商时,真正该核对的六项
罚没的数学改不了,能改的是「同一把钥匙被用两次」的概率。下面六项按重要性排序,前两项是硬门槛:
| 核对项 | 要看什么 | 不合格的后果 |
|---|---|---|
| 密钥唯一性 | 同一组验证者密钥是否只在一处运行;迁移时旧实例是否已确认停止 | 双签,直接罚没 |
| 罚没保护数据库 | 是否启用 slashing protection DB,能否导出/导入 interchange 格式 | 重启或迁移后可能重复签名 |
| Doppelganger 检测 | 启动后是否先等 2 个 epoch 再开始签名 | 发现不了另一台同密钥机器 |
| 迁移流程 | 是否有「停旧机 → 等 2 个 epoch → 导出 DB → 起新机」的书面步骤 | 迁移当天最容易出事 |
| 监控与告警 | missed attestation、低参与率、客户端版本是否有人看 | 小故障拖成大面积停机 |
| 客户端多样性 | 是否与其他验证者共用同一种客户端、同一版本 | 同一种 bug 会同时打中一批人 |
第三项值得展开:Doppelganger 检测的原理是,新启动的验证者先不签名,观察 2 个 epoch,如果链上出现了「本该由自己签」的 attestation,就说明别处还有一台同密钥机器在跑,于是拒绝启动。它挡不住所有情况,但能挡住最常见的「忘记关旧机」。
第六项和关联惩罚直接相关。客户端多样性不是为了「去中心化」这种口号,而是为了降低「一批验证者因为同一个 bug 同时签错」的概率——那正是把关联惩罚从 0.0001 ETH 放大到几十 ETH 的唯一路径。
六、如果已经被罚没,按这个顺序处理
- 先确认是不是双签:对比两台机器的日志与签名时间,找到重复签名的那一段。
- 立刻停掉其中一台,并确认它不会再被自动拉起(云主机的重启策略、容器的 restart 策略都要改)。
- 导出罚没保护数据库,保留原始文件;不要在不清楚状态的情况下重新导入到第三台机器。
- 查该验证者的
withdrawable_epoch,算出 18.2 天与 36.4 天两个日期,别在这两个时点前做多余操作。 - 估算关联惩罚:用同期全网被罚没总额 × 3 ÷ 全网有效余额,乘自己的 32 ETH,得到大致区间。
- 36.4 天后走正常退出与提取流程;剩余余额会自动回到提款地址,不需要额外「申诉」。
这里面没有「找客服撤销」这一步。罚没是共识层状态,不是平台后台的一个开关;任何声称能「帮忙撤销罚没」的服务,都值得先当成骗局看待。
七、把结论压成三句话
第一,初始罚没固定是有效余额的 1/32,32 ETH 对应 1 ETH,这部分没有例外。第二,真正决定损失上限的是 8,192 个 epoch 窗口内的罚没总额,孤立事件约 1.0001 ETH,1% 同批约 1.96 ETH,三分之一同批会清零。第三,36.4 天是退出与提取的时间锁,18.2 天是关联惩罚的结算点,两个日期都可以提前算出来。
把这三句话记住,再看任何「某验证者被罚没」的新闻,就能判断它是一次运维事故,还是一次可能扩散的系统性事件。
常见问题
不会。打包时只扣 1 ETH(有效余额的 1/32),剩余部分要等到第 8,192 个 epoch(约 36.4 天)才可提取;关联惩罚在第 4,096 个 epoch(约 18.2 天)结算。
会,但金额极小。关联惩罚按「窗口内被罚没总额 ÷ 全网余额」计算,孤立事件里这一项通常只有 0.0001 ETH 量级。
不会。停机只产生怠工惩罚(与离线时长成正比),不会触发罚没。罚没只针对双重投票与环绕投票两类冲突签名。
停旧机并确认无法自动重启 → 等 2 个 epoch → 导出罚没保护数据库 → 在新机导入后再启动 → 观察 2 个 epoch 的 Doppelganger 检测结果。
相关阅读
以太坊共识规范
slash_validator 与 process_slashings,github.com/ethereum/consensus-specs以太坊开发者文档「Proof-of-stake 惩罚」章节,ethereum.org
说明:文中「全网有效质押 3,400 万 ETH」为算例假设值,用于展示公式,不构成对当前网络状态的陈述。本文仅解释机制,不构成投资建议。