推荐硬件钱包的理由通常只有一句:私钥不接触联网设备。这句话没错,但它只覆盖了整条链上的一环。设备从产线到你手里,中间要经过电商仓库、快递、二手平台;设备里的固件要升级;而丢币的故事,最后常常停在一个愿意配合的人身上。
这篇不谈型号和价格,只拆四件事:怎么确认手里这台是真的、初始化那五分钟哪一步最容易被做手脚、固件和屏幕能替你挡住什么、以及为什么 24 个词抄错一个,仍有 1/256 的概率骗过校验、打开一个空钱包。
一、三类风险,别混在一起谈
把风险分层,才知道每一步该防谁。设备本身、设备里的软件、以及设备之外的人,是三条完全不同的攻击路径。
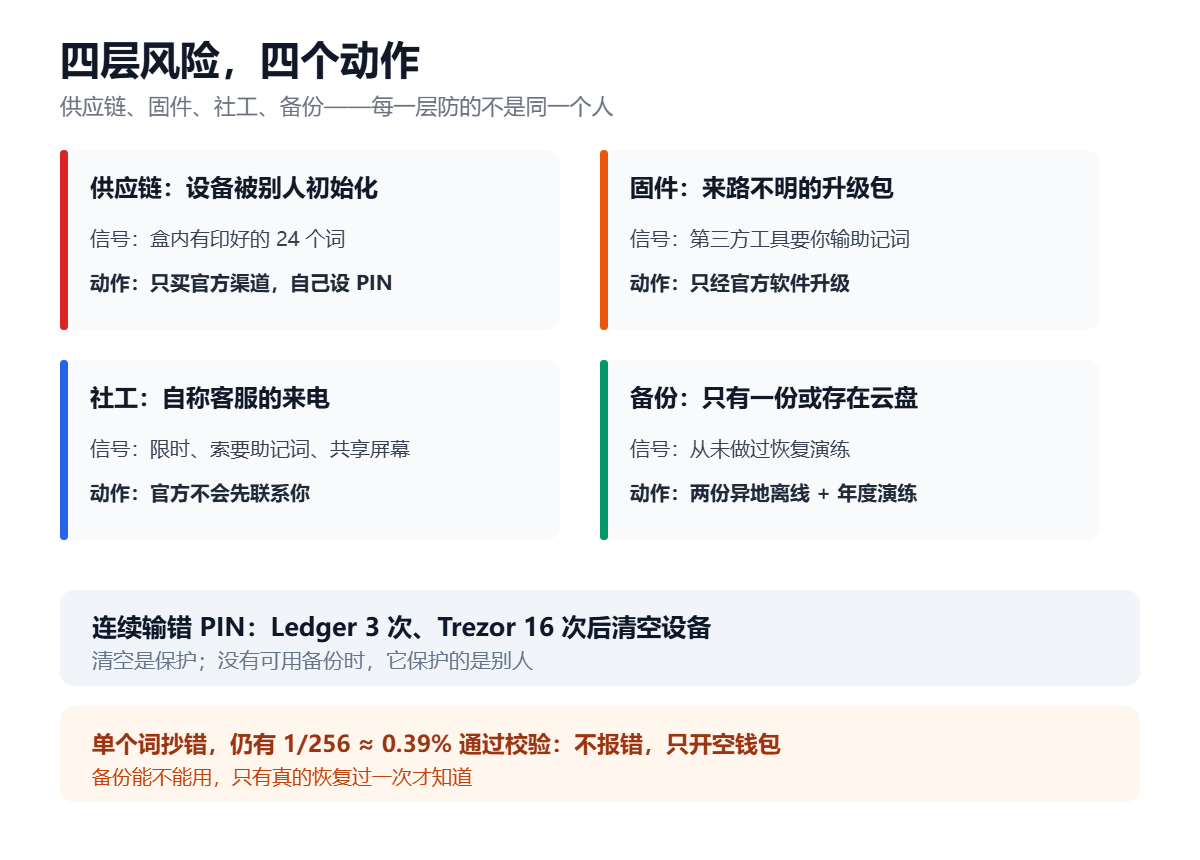
| 风险层 | 发生在哪一环 | 典型表现 | 买家能做的 |
|---|---|---|---|
| 供应链 | 购买与物流 | 设备已被初始化、盒内附「助记词卡片」、封条有二次粘贴痕迹 | 只在官方渠道购买;首次开机必须由你自己设置 PIN |
| 固件 | 升级与签名 | 来路不明的「固件包」、第三方工具要求输入助记词 | 只通过官方桌面/移动软件升级;设备屏幕逐段核对地址 |
| 社工 | 电话、邮件、社群 | 自称客服索取助记词、限时威胁、要求共享屏幕 | 官方不会先联系你;助记词永远不离开设备 |
| 备份 | 你自己的抽屉 | 只有一份、被拍照、存在云盘或聊天记录里 | 两份异地离线保存;每年做一次恢复演练 |
这四层里,只有最后一层完全由你控制。前三层都依赖一个判断:你手上这台设备,有没有被别人先动过。
二、开箱后先验真,再初始化
很多人拿到设备的第一反应是插上电脑、赶紧把币转进去。正确的顺序恰好相反——先确认设备是新的、未被初始化,再谈存什么。
- 渠道:只在厂商官网或官方授权的渠道购买。第三方平台的「全新未拆」并不等于未拆,二手平台上的低价设备问题最多。
- 外包装:检查封条是否完整、序列号与包装是否一致。封条完好只能说明「看起来没拆过」,不能证明设备内部状态——所以还要看下一步。
- 首次开机:正品新设备开机后只会要求你自己设置 PIN,然后让你选择「创建新钱包」或「恢复钱包」。如果它已经有一个账户名、已经显示余额、或者盒子里放着一张印好 24 个词的卡片,这不是贴心服务,而是有人已经拿到了这把钥匙。
- 官方软件:用厂商官方软件连接,看设备是否被识别为「未初始化」。设备端的固件签名由厂商私钥签发、设备内置公钥校验,伪造固件通常过不了这一步。
三、初始化那五分钟,决定后面几年
初始化不是走过场,它决定了三件事:词是谁生成的、词存在哪、丢了能不能恢复。
- 只选「创建新钱包」。「恢复钱包」只在你用自己的备份时才用。买来的设备选恢复,等于把资产交给写下那 24 个词的人。
- 助记词只出现在设备屏幕上。不拍照、不截屏、不输入电脑、不发给自己。手机相册和聊天记录是最常见的泄露源。
- passphrase(第 25 个词)单独存放。它不在 2,048 词的词表里,由你自己设定;忘了它,24 个词只能打开一个空壳。
这里的数字是硬的。BIP39 的词表固定为 2,048 个词;12 个词对应 128 位熵加 4 位校验,24 个词对应 256 位熵加 8 位校验;种子再由 PBKDF2-HMAC-SHA512 迭代 2,048 轮导出。8 位校验的含义是:随手写错一个词,仍有 1/256 ≈ 0.39% 的概率通过校验。它不会报错,只会安静地打开一个余额为零的地址——这就是为什么「备份写好了」和「备份能用」是两件事,只有真的用空白设备恢复过一次,才算验证过。
四、固件能挡住伪造,挡不住你点「确认」
设备验签解决的是「固件是不是厂商发的」,它不解决「你是不是看懂了屏幕上那行字」。后者才是日常损失的主要来源。
盲签是最典型的一种:合约交互时,设备屏幕只显示一段哈希或「未知合约调用」,用户看不清含义,直接确认。此时你签的往往不是「转 100 USDT」,而是「授权这个地址动用我全部 USDT」。ERC-20 的 allowance 用一个 256 位整数表示,上限是 2^256−1,一次确认就等于把该代币的支配权交出去,直到你主动撤销或授权被用尽。
地址核对也有讲究。地址投毒的做法是生成一个首尾各 4 位与你常用地址相同的假地址,让你的转账记录里出现一个「看起来对」的对象。所以核对不能只看前 4 后 4 位,要在设备屏幕上逐段比对,中间至少再确认 6 到 8 位字符。屏幕小、字丑,但它是唯一一条不经过电脑的显示路径——这正是它的价值。
五、PIN 的限次,比长度更重要
硬件钱包的 PIN 通常是 4 到 8 位数字,对应 10^4 到 10^8 种组合。单看这个范围并不算强,真正的防线是设备内置的错误次数上限:以两家主流厂商的现行文档为例,连续输错 3 次(Ledger)或 16 次(Trezor)之后,设备会清空为出厂状态。
清空是保护而不是惩罚:拿到设备的人没法无限试 PIN,而你只要有一份可用的助记词备份,就能在新设备上恢复。反过来说,没有备份的设备,等于把「防暴力破解」变成了「防自己」——一次误操作或设备损坏,资产就真的没有第二把钥匙了。
六、四条社工话术,认特征比认人可靠
厂商的客户数据库曾被入侵,购买者的姓名、电话、收货地址大量外流。这带来一个后果:能准确报出你姓名、电话、订单号的人,不能证明他是客服,反而可能是拿到了泄露数据的人。所以判断真伪要靠话术特征,不靠对方知道多少。
- 主动联系你。正规厂商不会打电话、发私信指导你「迁移资产」「升级安全协议」。
- 要求输入助记词。任何网页、App、客服、远程协助,只要提到「输入你的 12/24 个词」,就是诈骗。设备固件本身永远不需要你把词打出来。
- 制造时限。「24 小时内不处理资产将被冻结」是标准话术。真正的链上规则没有客服能替你改。
- 要求共享屏幕或安装远程工具。一旦共享,你的每一次点击都在对方眼里。
七、八步清单
- 只从官网买,不买二手,不买「代购全新」。
- 录开箱视频,先看封条与序列号,再插电。
- 首次开机自己设 PIN,设备已有账户名就立刻停手并退货。
- 自己生成助记词,绝不使用盒内附带的词组。
- 词只上纸或金属板,不上云、不拍照、不进聊天记录。
- 先小额测试,链上确认到账后再转大额。
- 逐段核对设备屏幕地址,至少覆盖中间 6 到 8 位。
- 每年做一次恢复演练,用空白设备验证备份真的可用。
八、FAQ
不建议。设备可能被前主人初始化并保留了助记词,也可能被写入过自定义固件。即使你恢复出厂设置、重新生成助记词,你仍然无法验证硬件是否被改装。省下的钱和它保护的资产通常不成比例。
问:助记词存在密码管理器里可以吗?密码管理器把「记忆负担」换成了「单点依赖」:一旦主密码泄露或云账户被撞库,助记词和设备里的资产会一起失守。更稳的做法是离线介质加异地两份,密码管理器最多存「备份放在哪」的说明,不存词本身。
问:设备丢了或摔坏了,资产还在吗?在。资产在链上,不在设备里;设备只是签名工具。用备份的助记词(以及 passphrase,如果有)在新设备上恢复即可。这也是为什么备份演练比设备本身更重要。
问:用了硬件钱包,就不会被交易所被盗牵连吗?这是两件事。硬件钱包解决的是自托管私钥的保管问题;把币放在交易所,风险是平台的托管、挪用与破产,与你的设备无关。反之,自托管把「平台风险」换成了「自己操作风险」,签名钓鱼、地址投毒、备份丢失都只能自己承担。
问:设备屏幕那么小,能不能在电脑上核对地址更省事?不能。电脑正是可能被恶意软件感染的那一端,剪贴板和显示内容都可能被替换。设备屏幕的意义就在于它不经过电脑,所以核对必须在设备上完成,哪怕更慢。
相关阅读
- 短信、TOTP、Passkey:交易所的二次验证各挡在哪一步
- 2-of-3 还是 3-of-5:多签的阈值不是越多越安全
- 私钥之后:加密资产怎么传给下一个人,四种结构与一份清单
- 加密学院:从入门到链上操作
来源与访问日期
2. BIP32 / BIP44 规范:分层确定性钱包与派生路径,访问日期 2026-10-26。
3. Ledger 官方支持文档:PIN 连续错误 3 次后设备清空、固件签名校验流程,访问日期 2026-10-26。
4. Trezor 官方文档:PIN 连续错误 16 次后设备清空、固件签名校验,访问日期 2026-10-26。
5. ERC-20 规范(EIP-20):allowance 为 256 位无符号整数,最大值 2^256−1,访问日期 2026-10-26。
6. 本站旧文《同一个助记词,为什么在不同钱包里生出的地址不一样》《点一次「授权」交出去的是什么》,用于交叉核对技术细节。