二维码里不是地址,是一串支付指令:BIP321 与 EIP-681 的六个字段、六道核对
线下换汇柜台、商户收银台、Telegram 群里的收款图,越来越多是一张二维码。扫完之后钱包只显示「向 0x8e23…d052 支付 1 USDT」,看起来没有问题;但那串二维码真正的原文,可能写着 @56(BSC)、/transfer(调用代币合约)和 uint256=1(1 个最小单位,不是 1 枚)。地址没看错,网络、资产和金额却可能不是你以为的那个。
这篇不猜行情,只拆两套最常用的支付 URI:比特币侧的 BIP21 / BIP321,以太坊侧的 EIP-681。把二维码从「一张图」还原成「一条指令」,再给出扫码后能逐项执行的六道核对。
二维码扫出来的不是地址本身,而是「给钱包的一条命令」。字段越多,越需要看原文。
一、BIP21 已经换代:BIP321 管的是「支付指令列表」
比特币最早的二维码标准是 BIP21,2012 年 1 月 29 日提出,格式很朴素:bitcoin:<地址>?amount=<BTC 金额>。它定义了 amount、label、message 和 req- 前缀,直到今天仍是多数钱包的兼容底线。
但 BIP21 已在 2024 年 11 月 15 日被 BIP321 取代(BIP321 状态为 Complete,明确 Replaces: 21)。BIP321 保留了旧字段,同时把「一条 URI 只能有一个链上地址」改成「一条 URI 可以带多个支付指令」:lightning= 放 BOLT11 发票,lno= 放 BOLT12 Offer,pay= 放 BIP351 私有支付地址,sp= 放 BIP352 静默支付地址。地址主体甚至可以为空,只要查询串里至少有一条支付指令。
同一条 BIP321 URI 可以同时给链上地址和闪电发票;钱包选哪条,决定手续费、到账时间和可逆性。
这里有两个容易被忽略的细节。第一,amount 的单位是 BTC,不是 sat,且必须用小数点、不能带千分位逗号;1 BTC = 100,000,000 sat,所以 amount=0.00125000 是 125,000 sat。第二,req- 前缀表示「必须支持」:钱包如果不认识 req-foo,按规范必须把整条 URI 判为无效并拒绝付款,而不是忽略。这个设计本来是防降级攻击的,但前提是钱包真的按规范实现。
http、https、file、javascript、mailto 等会打开浏览器的 scheme。若商户写的是 req-pop 而钱包不支持,规范要求钱包不得发起付款。二、以太坊侧:EIP-681 把「调用哪个合约」也写进了二维码
EIP-681 在 2017 年 8 月 1 日提出,格式是 ethereum:<目标地址>[@chain_id][/函数名][?参数]。它比 BIP21 复杂,因为以太坊的「转账」有两种:给普通地址打原生币,和调用代币合约的 transfer。二维码必须把这两种情况区分开,否则钱包可能把 ETH 打进代币合约,或者把代币转给错误的地址。
这条 URI 的意思是:在以太坊主网(@1)调用 0x8920… 这个代币合约的 transfer 函数,收款人 0x8e23…,金额 1 个最小单位。
三个字段最容易读错。第一,chain_id 可以省略;EIP-681 写得很清楚:没有 @chain_id 时,「客户端当前的网络设置继续生效」。也就是说,同一张二维码,在以太坊主网钱包里是主网交易,在 BSC 钱包里就变成 BSC 交易。第二,目标地址是合约,不是收款人;收款人在 address= 参数里。第三,uint256 是原子单位:USDT/USDC 是 6 位小数,uint256=1 等于 0.000001 枚;uint256=1e18 才是 18 位小数代币的 1 枚。EIP-681 允许科学计数法,2.014e18 就是 2.014 个 18 位代币。
| 字段 | 比特币侧(BIP321) | 以太坊侧(EIP-681) | 扫码时要看什么 |
|---|---|---|---|
| scheme | bitcoin: | ethereum:,可带 pay- 前缀 | scheme 与钱包网络必须匹配 |
| 链 / 网络 | 地址前缀(bc1q / bc1p / 1 / 3) | @chain_id,可省略 | 省略 chain_id 时,看钱包当前网络徽标 |
| 收款对象 | 地址主体,或 lightning= 发票 | 普通地址 = 原生币;/transfer = 代币合约 | 区分「收款人」与「被调用的合约」 |
| 金额单位 | amount=,单位 BTC,最多 8 位小数 | value= / uint256=,单位 wei 或原子单位 | 先确认币种小数位,再换算 |
| 显示文本 | label=、message= | 无标准显示字段,由钱包自行解析 | 显示文本可伪造,地址才是事实 |
| 强制参数 | req- 前缀 | 无同名机制,未知参数通常被忽略 | 钱包不认识就必须中止 |
三、二维码的物理容量:为什么长 URI 会扫不出来
二维码不是无限容量。标准 QR 码最高版本 40,模块数 177×177;在纠错等级 L 下最多容纳 2,953 字节,纠错等级 H 下只有 1,273 字节。纠错等级越高,图案越密,同样尺寸下单个模块越小,老旧手机越难对焦。印刷品通常还要留 4 个模块的静区(quiet zone),否则扫描器找不到边界。
一条普通 BIP321 URI 大约 80–150 字符;带 BOLT11 发票时可以到 300–500 字符;EIP-681 的代币转账 URI 通常 150–250 字符。都远低于 1,273 字节,所以「扫不出来」多数不是容量问题,而是打印尺寸、反光、屏幕亮度或二维码被压缩后模块糊在一起。真正需要警惕的是相反的情况:二维码里塞了钱包不认识的字段,而钱包没有按规范拒绝。
四、扫码后的六道核对
- 1. 展开原文。 多数钱包有「查看原始请求 / Show raw URI」;只看格式化后的收款卡片,等于让钱包替你解释一遍。
- 2. 对 scheme 与网络。
bitcoin:不该跳到以太坊钱包;EIP-681 没有@chain_id时,先看钱包当前网络是不是你要的链。 - 3. 对地址,不只对前六后四。 地址投毒专门伪造首尾相同的地址;展开全文,逐段比对,能显示 EIP-55 大小写校验的就看校验。
- 4. 对「谁被调用」。 EIP-681 的
/transfer前面是代币合约,address=后面才是收款人;两者不能混。 - 5. 对金额小数位。 USDT/USDC 是 6 位,DAI 是 18 位;
uint256=1不是 1 枚,1e18才是 18 位代币的 1 枚。 - 6. 对未知字段。 看到
req-而钱包没有提示「不支持」,本身就是一个信号;签名前再做一次交易模拟,确认实际调用与预期一致。
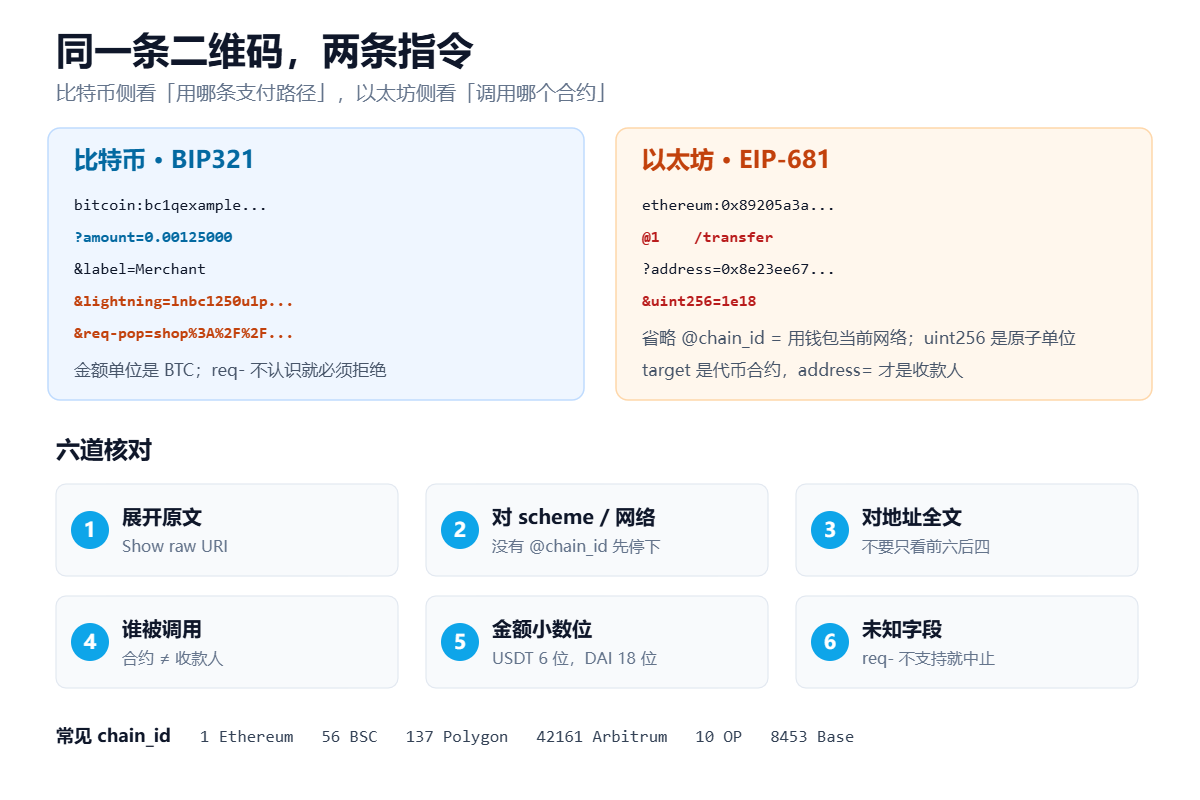
左边是比特币侧的多支付指令,右边是以太坊侧的合约调用;中间六个字段,任何一个读错,签名结果都会变。
五、把手续费也放进同一张表
同样是「付一杯 3,000 sat 的咖啡」(按 BTC = 100,000 美元计,约 3 美元),走链上和走闪电网络的成本不是一个量级。链上 P2WPKH 一笔 1 进 2 出约 140.5 vB,按 10 sat/vB 付 1,405 sat,占 3,000 sat 的 46.8%;闪电网络的路由费常见为 1–5 sat,占 0.03%–0.17%。但闪电网络还有开通道、关通道的链上成本,以及入账流动性的限制,不能只看单笔路由费。
| 路径 | 单笔成本示例 | 占 3,000 sat 的比例 | 到账/确认 | 主要限制 |
|---|---|---|---|---|
| 链上 P2WPKH | 140.5 vB × 10 sat/vB = 1,405 sat | 46.8% | 按费率,通常 10–60 分钟 | 手续费与区块空间竞争 |
| 闪电网络路由 | 1–5 sat | 0.03%–0.17% | 秒级 | 通道流动性、在线率、发票有效期 |
| 交易所内部转账 | 0(同一平台内) | 0% | 即时 | 不是链上资产,平台风险 |
这张表解释了一个常见误会:二维码上写 amount=0.00003000,并不代表你只付 3,000 sat;如果钱包选的是链上路径,实际扣款是 3,000 + 1,405 = 4,405 sat。BIP321 之所以允许一条 URI 同时带 lightning= 和链上地址,就是为了让钱包按自己的能力和用户选择走不同路径;但「选择哪条」必须让用户看见,而不是静默替换。
六、三个真实场景,三种读法
场景 A:线下商户的静态二维码
静态码通常只写地址和 amount,没有 req-。风险在物理层:贴纸覆盖、柜台换码、打印模糊。付款前核对收款方名称与地址全文;如果是连锁店,确认码上的地址与 App 里保存的地址一致。
场景 B:聊天窗口里的 EIP-681 收款链接
对方发来 ethereum:0x...@56/transfer?address=...&uint256=1e18。先看 @56 是 BSC,不是以太坊;再看 /transfer 前面是哪个代币合约;最后确认 1e18 对应代币的 18 位小数。若钱包当前在以太坊主网而 URI 没写 chain_id,钱包会按主网发交易,资产可能直接打错链。
场景 C:钱包内置的「扫码登录 / 扫码签名」
并非所有二维码都是支付。登录类二维码可能请求的是签名或会话授权,而不是转账。看清请求类型:ethereum: 支付 URI 与 WalletConnect 配对码、登录挑战是两套东西;不要在「登录」页面上签一个转账交易。
七、常见问题
BIP21 和 BIP321 到底差在哪?
BIP321 取代 BIP21,保留 amount、label、message、req-,新增 lightning(BOLT11)、lno(BOLT12)、pay(BIP351)、sp(BIP352)和 pop 支付凭证回传。旧钱包只认 BIP21 时,可能只看到链上地址而忽略闪电发票。
EIP-681 没写 chain_id,会默认主网吗?
不会。规范写的是「客户端当前的网络设置继续生效」。所以同一个二维码在不同网络的钱包里会发不同链的交易;签名前必须看钱包顶部的网络徽标。
uint256=1 是 1 枚 USDT 吗?
不是。USDT/USDC 是 6 位小数,uint256=1 是 0.000001 枚;1 枚要写 1e6 或 1000000。18 位小数代币的 1 枚才是 1e18。
二维码被换了,钱包会提示吗?
多数钱包不会。二维码只是把字符串交给钱包,钱包只校验格式与校验和,不校验「这张码是不是商户真实贴的」。物理码要看封装与位置,聊天里的码要跟对方用另一条通道确认地址全文。
扫码后模拟显示成功,就一定安全吗?
不一定。模拟能看到调用结果,但看不到签名后的实际执行环境变化、状态依赖和 MEV 影响;模拟与真实执行的落差,可参考站内 「模拟显示成功,上链却失败」 的五处差异。
八、把核对变成习惯
二维码的便利来自「把一长串参数藏进一张图」,风险也来自同一件事。BIP321 与 EIP-681 都不是新协议,但 2024 年之后的钱包开始同时支持多条支付指令、多个网络和合约调用,二维码的「信息密度」比三年前高得多。对付这种复杂度,最有效的不是记住每个字段,而是固定动作:先展开原文,再对网络与收款人,最后对金额单位。地址投毒、代币合约混淆、链 ID 省略,都会在这三步里露出破绽。
站内还有两篇可以配合读:一篇讲 地址投毒如何伪造首尾相同的地址,一篇讲 同名代币的五项核验;如果你用硬件钱包扫二维码签名,气隙扫码签名的优缺点 也值得先看。
本文只讨论支付 URI 的字段、标准与核对方法,不构成投资建议,也不承诺任何收益。标准原文:BIP321(2024-11-15,Replaces BIP21)、EIP-681(2017-08-01)。