绝大多数「钱包被盗」的案子,私钥都没丢。丢的是一个你根本没注意过的数字:allowance。点「授权」的那一下,你给出的不是一次付款,而是一个长期有效的取款权限——对方可以在额度内、在任何时间、不需要再问你一次,把钱转走。这篇把授权的数据结构、四种形态、撤销的 gas 账和几起真实案例拆开讲清楚。
一、授权写的是一个数,不是一次交易
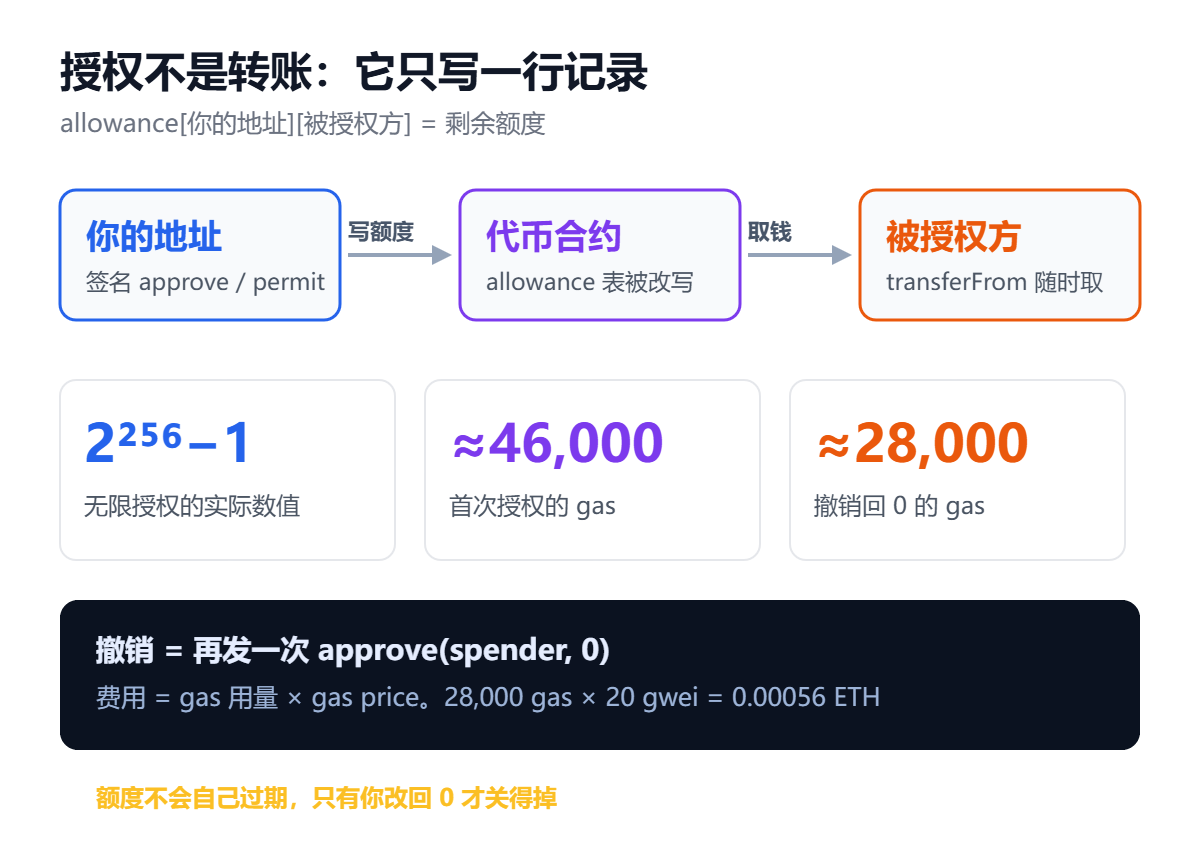
ERC-20 标准里,代币合约维护着一张二维表:allowance[你的地址][被授权方] = 剩余额度。你签的 approve(spender, amount) 只做一件事——改这张表里的数。真正搬钱的是 transferFrom:合约先检查额度够不够,再扣减余额、同步扣减额度。
这里有两个容易忽略的细节。第一,额度是「可反复使用」的:只要没被扣完,它就一直挂着,不会因为你关掉网页、换设备、重启钱包而失效。第二,所谓「无限授权」,写进去的值是 uint256 的最大值:
这个数字比任何代币的总供应量都大得多,实务上等于「不设上限」。它的作用是省掉以后每次交互前的一次授权交易,代价是把上限交给了对方合约。
所以判断风险时,问题不是「我授权了多少」,而是「这个 spender 是谁、它的合约会不会被攻破、它的前端会不会被注入恶意请求」。
二、四种授权形态,风险点各不相同
| 形态 | 额度记在哪 | 链上交易 | 失效方式 | 主要风险 |
|---|---|---|---|---|
精确额度 approve(amount) | 代币合约 | 每个代币 1 笔 | 用完自动扣减;改回 0 | 额度不足要反复授权,操作多但暴露面小 |
无限额度 approve(max) | 代币合约 | 每个代币 1 笔 | 只能手动改成 0 | spender 出事时,全部余额可被一次取走 |
EIP-2612 permit | 代币合约 + 签名 nonce | 0 笔(签名随交易上链) | 签名里的 deadline 过期 | 钓鱼站让你签一个 permit,你连 gas 都不用付 |
| Permit2 | Permit2 合约统一管理 | 每个代币向 Permit2 授权一次,可批量 | 签名内的 expiration(uint48 秒级时间戳) | 所有代币额度集中在同一个合约,单点价值更高 |
第一、二种是老办法,也是目前大多数 DeFi 前端仍在用的。第三种 EIP-2612 把授权从「一笔交易」变成「一段签名」,用户体感上更顺,但安全性完全依赖你能不能读懂签名内容——签名的对象是 spender 和额度,不是网页上写的「确认存入」。
第四种 Permit2 由 Uniswap 在 2022 年部署,合约地址是 0x000000000022D473030F116dDEE9F6B43aC78BA3,全球所有接入它的项目共用这一个授权管理器。它解决的是「每换一个 DApp 就要重新授权一次」的麻烦:你只要授权一次 Permit2,之后每次交互用一段带 expiration 的签名,让 Permit2 代你把额度转给具体的 spender。麻烦少了,但权限的集中度上去了。
三、撤销到底要花多少钱:一次 SSTORE 的账
改额度本质上是一次存储写入(SSTORE),成本由三部分构成:交易基础费 21,000 gas、存储槽写入成本、以及退款(refund)规则。2021-08-05 伦敦升级激活 EIP-3529 之后,把非零值清零的退款上限从 15,000 gas 降到 4,800 gas,也就是「撤销比以前更贵了」。
| 操作 | gas 量级 | 20 gwei 下成本 | 按 3,000 美元/ETH |
|---|---|---|---|
| 首次授权(0 → 非 0) | 约 46,000 | 0.00092 ETH | 约 2.8 美元 |
| 改额度(非 0 → 非 0) | 约 24,000 | 0.00048 ETH | 约 1.4 美元 |
| 撤销回 0(非 0 → 0) | 约 28,000 | 0.00056 ETH | 约 1.7 美元 |
例:28,000 × 20 × 10⁻⁹ = 0.00056 ETH。gas price 翻倍,成本翻倍,与授权额度大小无关。
这解释了一个常见现象:很多人知道该撤销,但一看要花钱就放着。按上面的算式,一次撤销在 1–3 美元量级,低于多数人愿意承担的风险敞口;而在 Arbitrum、Base 这类 L2 上,同样操作常在 0.01–0.1 美元量级,因为执行成本低、只是要把数据发回 L1。EIP-4844 在 2024-03-13 上线后,L2 的这部分数据成本又降了一个台阶,但也带来新的波动源——blob 费用本身会随需求起伏。
四、真实案例:私钥没丢,额度丢了
2021 年 12 月,BadgerDAO 的前端被注入恶意脚本。攻击者没有破解任何私钥,而是把用户原本的「存入」操作替换成向攻击者地址授权的请求;用户点下确认,等于把额度交了出去,随后被批量转走,损失约 1.2 亿美元。整个过程的特征是:受害者的私钥完好,转账也不是他们发起的。
2023 年之后,这类手法被做成流水线服务(俗称 drainer):钓鱼页面在「连接钱包」之后立刻弹出一个 permit 签名请求,用户不需要付 gas、不需要点「确认交易」,签完字额度就到了对方手里。判断这类请求的关键不在网站长什么样,而在签名内容里的两个字段:spender(谁获得额度)和 value/amount(多少额度)。如果 spender 是个陌生地址、额度是 Unlimited,无论页面写什么,都该拒绝。
顺带区分两个容易混淆的方向:签名标准(EIP-712、EIP-1271、EIP-6492)解决的是「这段签名能不能被合约验证」,和「授权了多少额度」是两件事,前者可以看四条签名验证路径那一篇。
五、自查清单:十分钟把暴露面收一遍
- 先列清单。用 revoke.cash 或 Etherscan 的 Token Approvals 工具,按链查你常用地址的授权,重点看 Unlimited 那几行。
- 清掉不用的。已经不再交互的协议、测试用的空投站、记不清来源的 DApp,额度一律改回 0。
- 无限授权只留给长期使用且经过时间检验的合约。新协议第一次交互,用精确额度。
- 签名前逐字看 spender 与 deadline。Permit 类签名没有 gas 提示,最容易在「看起来什么都没发生」时丢钱。
- 大额资产和交互地址分开。常用钱包只放零花钱,硬件钱包地址不连接任何 DApp。
- 注意链的区分。同一个地址在不同链上的授权是各自独立的,撤了主网不等于撤了 BSC 或 Arbitrum。
如果撤销之后余额还是不对,别急着怀疑授权,先按「余额、nonce、代币合约、Transfer 事件、内部交易」五个字段把那一笔查到底,方法见钱包显示 0 时怎么核对链上记录。
六、常见问题
不会自动消失,但额度是一张随时可兑现的提款授权。只要 spender 合约或它的管理密钥出问题,对方就能在额度内一次性转走,不需要你再确认。所以「授权后没动静」不等于安全。
撤销要花 gas,值得做吗?按第三节的公式自己算:主网一次约 1–3 美元,L2 常在 0.1 美元以下。把它和你放在那个地址上的资产量对比,多数情况下该做。
换了新钱包,旧地址就安全了吗?不。授权挂在旧地址上,旧地址里的资产仍然暴露。正确顺序是:先把旧地址资产转到新地址,再逐条撤销旧地址的额度,最后才停用。
交易所提币需要我授权吗?不需要。提币是交易所内部记账后从交易所的地址转出,与你个人钱包的 approve 无关。任何要求你「先授权才能提币」的页面,都值得当成钓鱼处理。
资料来源
· EIP-20: Token Standard(approve / allowance / transferFrom 定义),访问日期 2026-10-25
· EIP-2612: Permit Extension for EIP-20 Signed Approvals,访问日期 2026-10-25
· EIP-3529: Reduction in refunds(伦敦升级,2021-08-05 激活),访问日期 2026-10-25
· Uniswap Permit2 文档与合约源码(0x000000000022D473030F116dDEE9F6B43aC78BA3),访问日期 2026-10-25
· BadgerDAO 2021-12 前端注入事件公开披露与链上记录,访问日期 2026-10-25
· revoke.cash 与 Etherscan Token Approvals 工具说明,访问日期 2026-10-25