一句话结论:比特币钱包里的「余额」不是一条记录,而是一袋硬币。每花一次,你可能往袋子里丢回一枚找零;以后每动一次,都要为袋子里每一枚硬币单独付一次费。碎片越多的钱包,转账越贵、隐私越差——但合并本身也是一笔要付费的交易。
同一个钱包,同样显示 0.5 BTC,有人转 0.1 BTC 花掉不到 1 美元,有人要花十几美元。差别不在「手续费档位选得对不对」,而在你钱包里躺着多少个未花费输出(UTXO),以及这次交易要用掉几个。
这篇文章把「余额为什么是碎的」拆成可复算的算式,给出交易体积公式、合并的真实账单、找零为什么暴露隐私,以及什么时候合并才划算。所有数字都是协议层的口径,你可以在区块浏览器上对着自己的交易逐条核对。
一、余额是一袋硬币,不是一行数字
比特币没有「账户」这个概念。链上只有两种东西:输出(output)和指向输出的引用。一笔交易的输出一旦生成、又还没被别的交易花掉,就叫 UTXO(Unspent Transaction Output,未花费交易输出)。钱包显示的余额,是把属于你的所有 UTXO 面值加起来。
这带来两个直接后果。
第一,花费是「整枚投入、找零退回」。你要付 0.1 BTC,手上只有一枚 0.3 BTC 的输出,交易就必须把这 0.3 BTC 整体作为输入销毁,再生成两个新输出:一个 0.1 BTC 给对方,一个约 0.1999 BTC 回到你自己的一个新地址(剩下的是手续费)。那枚 0.3 BTC 的旧输出从此作废,钱包里多出一枚新的 0.1999 BTC 找零。
第二,费用按字节收,不按金额收。交易的体积几乎完全由「用掉几个输入、生成几个输出」决定,跟你转 10 美元还是 100 万美元无关。所以小额高频收币的钱包,会在不知不觉中攒出一袋碎片。
二、一笔交易有多大:10.5 + 68×n + 31×m
以最常见的原生隔离见证地址(P2WPKH,也就是 bc1q 开头那种)为例,标准体积可以这样估:
可复算的体积公式(P2WPKH 输入 / P2WPKH 输出)
- 固定开销:版本 4 字节 + 锁定时间 4 字节 + 数量字段,合计约
10.5 vB - 每个输入:
68 vB(41 字节非见证数据 + 107 字节见证数据按 1/4 折算,41 + 26.75 = 67.75) - 每个输出:
31 vB(8 字节金额 + 1 字节脚本长度 + 22 字节脚本) - 总体积 ≈
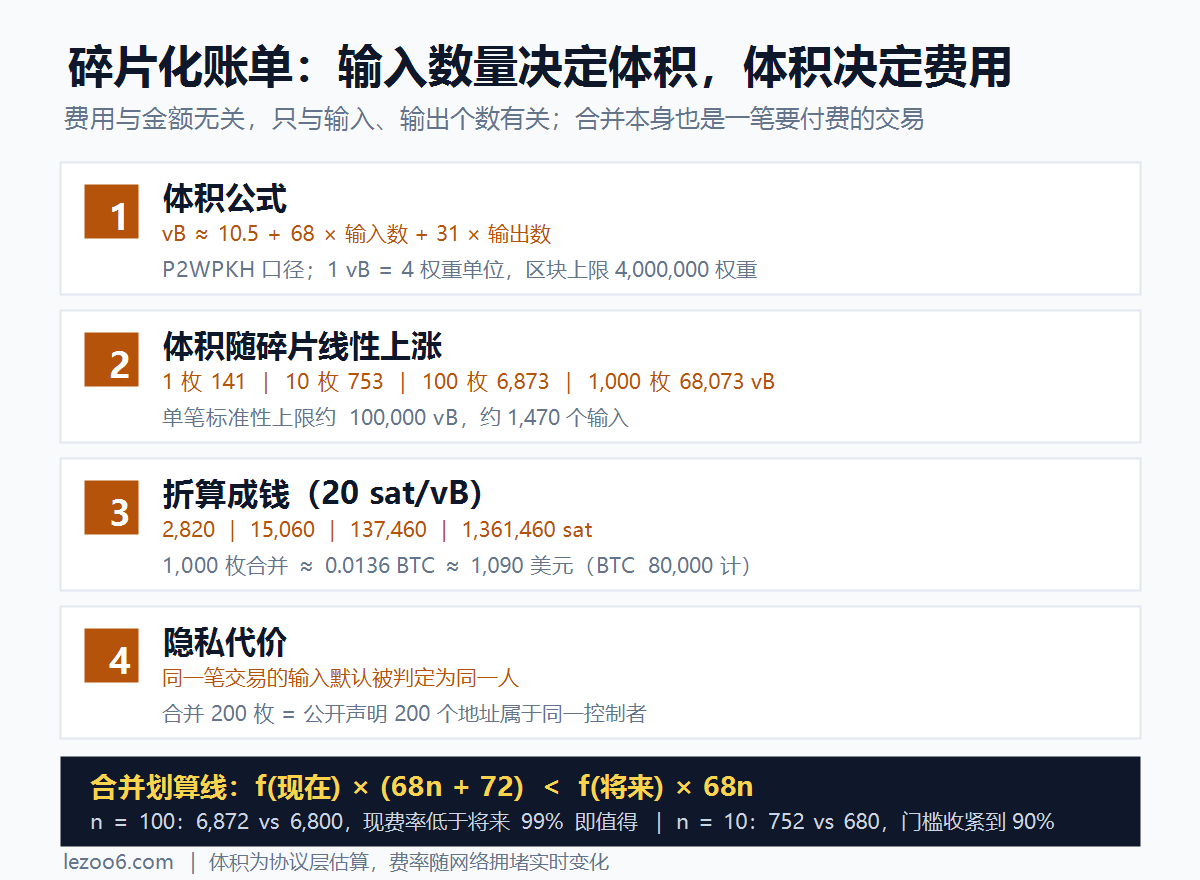
10.5 + 68 × 输入数 + 31 × 输出数
注意「1/4 折算」这个词。比特币的区块上限不是按字节算的,而是按权重(weight)算:1 vB = 4 权重单位,一个区块上限 4,000,000 权重单位,也就是约 100 万 vB。隔离见证的签名数据只按 1 份权重计入,所以同样一笔交易,用原生隔离见证地址比用老式 1 开头的地址省掉将近一半的体积。这一点在四种比特币地址的手续费差异里已经拆过,这里不重复。
把公式代进几个常见场景,就能看出碎片化的代价是线性的:
| 用掉的 UTXO 数 | 估算体积(vB) | 5 sat/vB | 20 sat/vB | 60 sat/vB |
|---|---|---|---|---|
| 1 枚 | 141 | 705 sat | 2,820 sat | 8,460 sat |
| 3 枚 | 277 | 1,385 sat | 5,540 sat | 16,620 sat |
| 10 枚 | 753 | 3,765 sat | 15,060 sat | 45,180 sat |
| 50 枚 | 3,473 | 17,365 sat | 69,460 sat | 208,380 sat |
| 200 枚 | 13,673 | 68,365 sat | 273,460 sat | 820,380 sat |
| 1,000 枚 | 68,073 | 340,365 sat | 1,361,460 sat | 4,084,380 sat |
看最后一行。1,000 枚碎片全部合并,20 sat/vB 下要付 0.0136 BTC。按 BTC 80,000 美元计,约合 1,090 美元——这还只是「把自己的钱从 1,000 个地址挪到 1 个地址」的成本。
这个数字听起来荒谬,但它就是线性公式的结果。所以真正的问题不是「要不要合并」,而是「在什么费率下合并、一次合并多少」。
三、找零:31 vB 的固定成本,和一个免费的指纹
上表里每笔交易都带了找零。多一个输出就多 31 vB,20 sat/vB 下是 620 sat。这引出钱包里的一个隐性判断:如果找零金额小于「创建这个找零的成本」,钱包通常会把它直接并进手续费,不生成找零输出。
这就是为什么你有时会发现「实际手续费比我设的高一点」。不是钱包算错了,是它为了避免造出一个花不掉的碎片,主动放弃了找零。
更值得注意的是隐私。链上分析里有一条被用了几十年的启发式规则:同一笔交易的所有输入属于同一个人(共同输入所有权假设)。因为要签一笔交易,必须持有每个输入对应的私钥,除非多人协作签名,否则这些输入天然属于同一个控制者。
所以一次 200 枚 UTXO 的合并交易,等于在链上公开声明:「这 200 个地址是同一个人」。如果你的碎片分别来自交易所提币、朋友转账、收款码,合并之后,这些历史全部被串成一条线。分析者还能顺势用「找零识别」推断哪个输出是你的:常见判据是脚本类型与输入一致、金额非整数、或者两个输出里金额更「零碎」的那个。
这不是理论。地址投毒、链上画像、以及很多「钱包被盯上」的案例,起点都是一次看起来无害的合并。
四、dust:低于 546 sat 的输出为什么发不出去
比特币节点有一条转发规则叫 dust 阈值:一个输出如果小到「花掉它的成本比它本身还贵」,节点会拒绝转发整笔交易,理由是这类输出会污染 UTXO 集合,让全节点永久多存一条垃圾记录。
阈值按输出类型不同。按当前默认的 dust 转发费率(3 sat/vB)计算:
| 输出类型 | 输出体积 | 花费它的输入体积 | dust 阈值 |
|---|---|---|---|
| P2PKH(1 开头) | 34 vB | 148 vB | 546 sat |
| P2WPKH(bc1q 开头) | 31 vB | 68 vB | 294 sat |
算式是 (输出体积 + 输入体积) × 3。P2WPKH 是 (31 + 68) × 3 ≈ 297,协议实现取 294;P2PKH 是 (34 + 148) × 3 = 546。所以「收到 300 sat」这种转账,在 P2WPKH 钱包里可能还能收,在老地址上就是 dust,节点直接不转发。
骗子也利用这一点:往你的地址打一笔极小的金额,让你的钱包里多出一条「交易记录」,记录里那个地址和你的收款地址前几位、后几位看起来一样。这就是地址投毒的常见形态,处理办法在地址投毒的四步核对里写过。关键点是:这条记录不是你收到的钱,只是一个诱饵;它不会被计入可用余额,也不该被复制。
五、什么时候合并才划算
合并的本质是「用今天的低费率,买明天的低体积」。判断标准可以写成一个不等式:
合并划算的条件
- 设碎片数为
n,当前费率为fnow,你预计未来用钱时的费率为flater - 合并成本 ≈
(10.5 + 68n + 62) × fnow - 不合并、未来分 n 次花掉的总成本 ≈
68n × flater(每次都要带一个输入) - 当
fnow × (68n + 72) < flater × 68n时,合并更省
代进去看:n = 100 时,左边系数 6,872,右边 6,800。也就是说,只要「现在」的费率低于「将来」费率的 99%,合并就是省钱的——这个门槛低到几乎没有悬念。但 n = 10 时,左边 752、右边 680,要求现费率低于将来费率的 90%,就没那么宽松了。
实务上的四条经验:
第一,看 mempool 再动手。周末、亚洲凌晨这类低活跃时段,费率常落到 1–5 sat/vB 区间;行情剧烈波动时,20 sat/vB 只是起步价。合并 1,000 枚碎片,5 sat/vB 是 340,365 sat,60 sat/vB 是 4,084,380 sat,差 12 倍。挑时段比挑工具重要得多。
第二,别一次性合并到底。单笔交易的标准性上限是 400,000 权重单位(约 100,000 vB)。按 68 vB 一个输入算,最多约 1,470 个输入。超过这个数,节点会拒绝,钱包还可能在广播阶段才报错。分两三批做,也顺便避免把全部历史串成一条线。
第三,别把「交易所提币地址」和「自己收款地址」合并。交易所提币地址在很多场景下与实名信息关联;把它和你自认为匿名的地址放进同一笔交易,等于自己做了一次关联。这类操作在交易所净流入指标的失真里也有对应现象:分析工具正是靠这类关联去标注地址归属。
第四,钱包要支持 coin control。不是所有钱包都让你手动选输入。支持的钱包可以冻结某些 UTXO、指定只花哪几枚,这样日常小额支付永远只用一枚「干净」的输出,把大额输出留着不动。没有这个功能,你只能被动接受钱包的选币算法。
六、三个常见误判
误判一:「交易卡住了,点取消就能退回来」。比特币没有「取消」。所谓取消,是构造一笔同样输入、但把金额付给自己的新交易,用更高的费率去覆盖。这要求原交易还没被打包,且钱包支持替换(RBF)。原交易一旦进块,钱就已经走了。
误判二:「确认数到了就绝对安全」。不同场景要求的确认数不同,交易所收币通常要 1–6 个确认,大额会更多。原理在确认数与最终性里拆过:确认数买的是「重组成本」,不是「绝对不可逆」。
误判三:「余额显示 0.5 BTC,就是有 0.5 BTC 可用」。如果这 0.5 BTC 分散在 300 个 dust 级别的输出里,你能动用它的前提是先付一笔远超它价值的合并费。这不是钱包的 bug,是 UTXO 模型的必然结果。判断一个地址「真实可用余额」,要连输入数量一起看——这也是链上指标口径里最容易被忽略的一层。
七、FAQ
- 为什么我的钱包每次收款地址都不一样?
- 这是有意的。比特币钱包默认用「分层确定性」结构,每收一次款就派生一个新地址,避免地址复用把不同来源的资金在链上关联起来。旧地址仍然有效,钱不会丢,只是新地址更利于隐私。
- 找零回到新地址,会不会导致我的余额变少?
- 不会。找零输出仍然由你的钱包控制,只是换了个地址。你看到的「余额减少」是手续费,等于 体积 × 费率,可以按表 1 自己核对。
- 合并 UTXO 要付两次费吗?
- 合并本身是一笔交易,付一次费。之后你花钱时,输入数量从几百个降到几个,每次都能省下按输入计的那部分。总账是「一次大额支出 + 多次小额节省」,是否划算按上面那个不等式算。
- 收到一笔来历不明的小额转账,该怎么办?
- 不要复制它的地址,不要在它上面做任何「确认」动作,也不要用它当输入去凑一笔交易。多数钱包允许隐藏或标记这类输出;余额不受影响,因为它本来就没多少价值。
- 用 Lightning 还会有碎片问题吗?
- 链下通道里的余额不走 UTXO 计费,但开通道、关通道仍然是链上交易,仍然消耗输入。碎片多的钱包开通道一样贵,只是把成本挪到了那两次链上操作里。
说明:文中体积与费率均为协议层估算,实际交易体积受输入脚本类型、签名编码(DER / Schnorr)与输出数量影响,误差通常在几个 vB 以内。手续费随网络拥堵实时变化,本文不给任何收益或价格判断。