「这个站有 https,应该没问题吧。」这句话在 2026 年已经不能当判断依据了。一张公开信任的证书现在可以在十几分钟内免费拿到,一个域名首年注册不到十美元,一个看起来像模像样的「交易所」页面可以用模板和一段脚本堆出来。真正把正规平台和钓鱼站区分开的,不是地址栏那把锁,而是锁背后的三样东西:证书签发历史、域名年龄、以及站点自己在 DNS 和条款页里留下的痕迹。
下面是三步核对法,每一步都给出可以直接打开的查询入口和判定阈值。全程不用写代码,大约 20 分钟。
一、先把「https」这件事说清楚
浏览器地址栏的锁只说明一件事:你和这个域名之间的连接被加密了。它不说明对面是谁。
规格上,证书分三档。免费或廉价的 DV(域名验证)证书只验证「你能控制这个域名」——通常是往 DNS 加一条记录,或者放一个文件到网站根目录,几十秒就能自动签出来,不含任何公司主体信息。OV 会核验组织真实存在,EV 核验更严。但即便是 EV,2019 年 9 月 Chrome 77 之后地址栏也不再显示绿色公司名了,所以「有没有公司名」同样不能当信号。
还有一个容易被忽略的可复算细节:证书有效期被 CA/Browser Forum 压过两次。早年的上限是 39 个月(约 825 天),2020 年 9 月 1 日起压到 398 天;Let’s Encrypt 这类免费 CA 干脆只给 90 天并自动续期。结果是:同一个域名每个月都能换一张全新的证书,而你从证书本身看不出任何异常。新站和老站,在这一项上完全一样。
二、第一步:证书透明度日志,看它什么时候第一次出现
公开信任的证书在签发时,必须把记录提交到证书透明度(CT)日志——Chrome 从 2018 年 4 月 30 日起,对之后签发的证书强制要求 SCT(签名证书时间戳)。这意味着绝大多数证书的签发历史是公开、可检索的。
入口很简单:打开 crt.sh,输入域名,看结果里最早一条的 Not Before 日期。也可以直接访问 crt.sh 的 JSON 接口按域名查询。
判读方式:
- 最早一张证书在 30 天以内:这个域名在公网上几乎没有历史,属于高危。正规平台不会用一个刚签出证书的域名对外营业。
- 证书数量在半年内从 1 张跳到几十张,签发者全是免费 CA,且覆盖大量子域名:可能是自动化部署,也可能是批量生成钓鱼子域,需要看这些子域是否都指向同一个前端。
- 完全查不到任何记录:可能是私有 CA 或内网系统(本来就不该对外),也可能是记录不完整。这只说明「信息不足」,不等于「有罪」。
三、第二步:域名年龄,以注册局的 RDAP 为准
WHOIS 现在普遍有隐私保护,注册人姓名、邮箱常被隐藏,但注册日期、到期日期、注册商这三项通常还在。而且不用去看各家注册商的页面,直接查 RDAP 更干净:.com/.net 的注册局 Verisign 提供公开 RDAP 接口(rdap.verisign.com/com/v1/domain/域名),其它后缀用 rdap.org 会自动跳转到对应注册局。
我自己的三档阈值:
| 域名注册距今 | 判断 | 后续动作 |
|---|---|---|
| 不足 30 天 | 高危 | 不注册、不转账、不导入助记词 |
| 30 天 – 1 年 | 中危 | 要求额外证据:牌照编号、审计报告、可核对的官方公告 |
| 1 年以上 | 通过本关 | 仍需排查「老域名被转让或劫持」 |
这里有个反直觉的点:域名老,不等于现在的主人还是原来那个。判断方法是看「注册商变更日期」和「最近一次 NS 变更」是否靠近——一个 2015 年注册、却在 2026 年 10 月刚换过注册商和 NS 的域名,中间大概率发生过转让。老域名过期后还会经过约 30 天宽限期、再约 30 天赎回期才进入公开抢注,抢注成本通常在几十到几百美元之间。所以「有历史」也可能只是别人留下的壳。
四、第三步:DNS 与条款页,看它和自己对得上吗
前两步查的是「这个域名有多新」,第三步查的是「这个域名和它声称的身份是否自洽」。三项检查,都能在两分钟内完成:
- NS 记录:Windows 命令行敲
nslookup -type=ns 域名。正规交易平台一般用自建或企业级 DNS;如果 NS 指向某个廉价主机商的共享 NS,且同一组 NS 下挂着几百个互不相关的品牌域名,值得警惕。 - MX 记录:
nslookup -type=mx 域名。客服邮箱是否在同一域名下、是否走企业邮箱。一个声称日交易量十亿美元的平台,客服邮箱却挂在免费邮箱上,这就是矛盾信号。 - 条款页与公司名:页脚的「关于我们 / 服务条款 / 风险披露 / 牌照信息」里出现的公司名、注册号、地址,应当能互相对上。钓鱼站的条款页常常是模板复制的,公司名和域名不一致,或者干脆只写一个模糊的「本平台」。
最后补一刀,也是命中率最高的一步:把页脚里的公司名和注册号,拿去监管机构的公开注册库比对——美国 FinCEN 的 MSB 注册查询、香港 SFC 的持牌机构名单、日本金融厅的登录业者列表。这一步 5 分钟,比看页面设计有用得多。
五、三个信号怎么合成一个判断
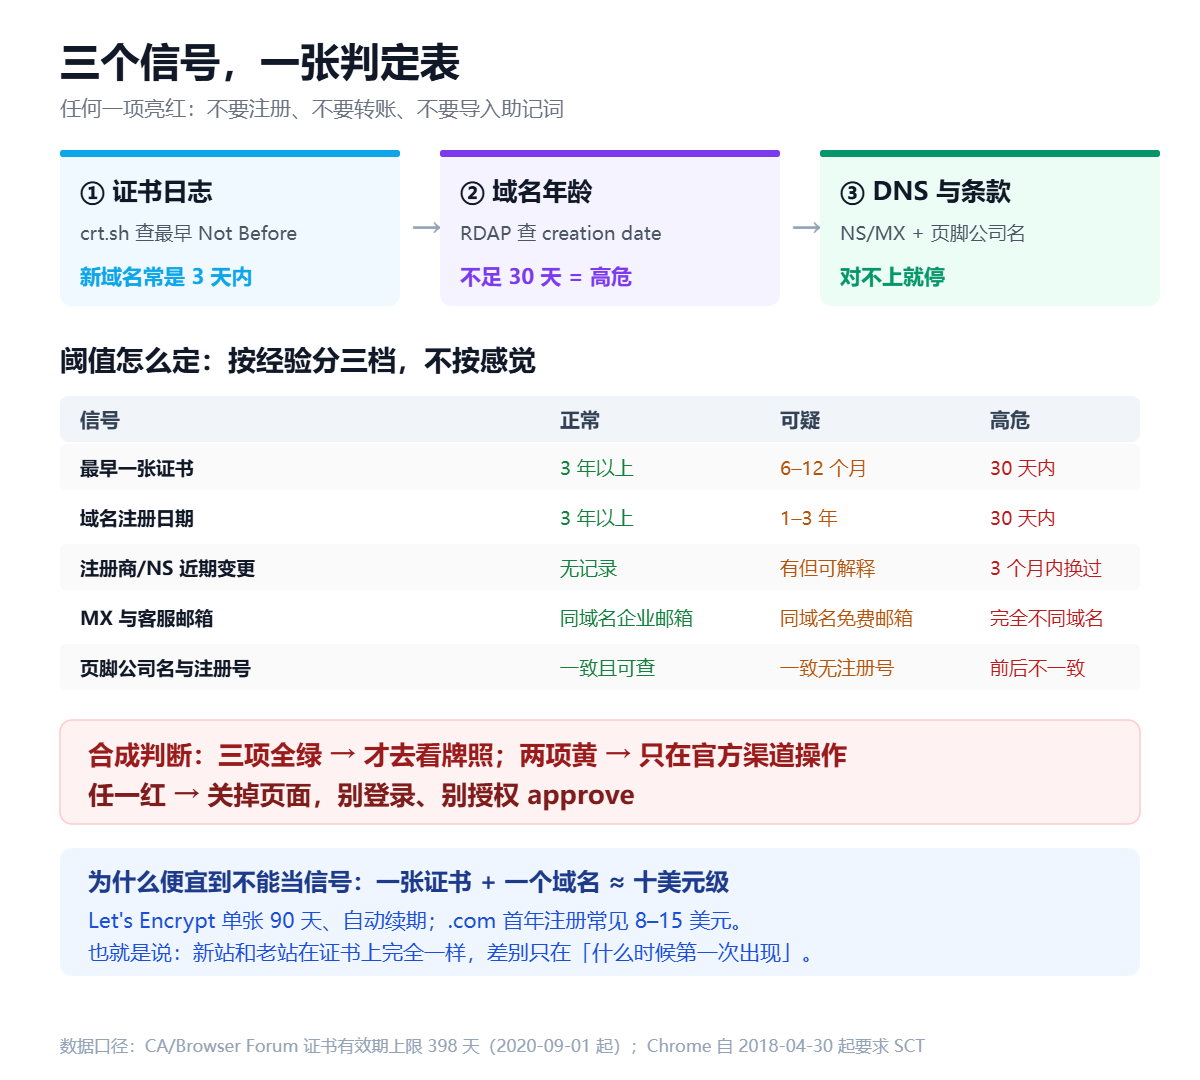
| 信号 | 正常 | 可疑 | 高危 |
|---|---|---|---|
| 最早一张证书 | 3 年以上 | 6–12 个月 | 30 天内 |
| 域名注册日期 | 3 年以上 | 1–3 年 | 30 天内 |
| 注册商 / NS 近期变更 | 无记录 | 有但可解释 | 3 个月内换过 |
| MX 与客服邮箱 | 同域名企业邮箱 | 同域名免费邮箱 | 完全不同域名 |
| 页脚公司名与注册号 | 一致且可查 | 一致但无注册号 | 前后不一致 |
六、20 分钟核对清单
- 先别登录。把域名抄到记事本,从官方 App 内或官方公告里的入口进入,绝不从搜索结果第一条点。
- crt.sh 查最早证书日期(约 2 分钟)。
- RDAP 查注册日期、注册商变更日期(约 1 分钟)。
- nslookup 查 NS 与 MX,看是否与官方域名体系一致(约 2 分钟)。
- 页脚找公司名与注册号,去监管库比对(约 5 分钟)。
- 最后一并核对 App:应用商店里的开发者名称、包名、上架时间、下载量。这四项里任何一项和官网对不上,就停在核对这一步。
七、三个常见误用
误用一:把「老域名」当通行证。老域名会被转让、会被抢注、也会被劫持挂马。历史只能作为加分项,不能替代条款页和牌照的核对。
误用二:把「有 EV 证书」当正规公司证明。EV 只证明证书里那个法人实体存在,至于这个实体和你以为的那家交易所有没有关系,证书不会告诉你。
误用三:把「CT 日志查不到」当成定罪。私有 CA 和内部系统本来就不该出现在公开日志里。查不到只等于信息不足,正确的反应是「继续查」,不是「直接判死」或者「直接放行」。
常见问题
用任意在线的 DNS 查询网页(输入域名、选 NS 或 MX 类型)即可,结果和命令行一致。关键不是工具,而是「查了没有、和官网对不对得上」。
信注册局。注册日期是注册局的记录,页面文案是对方自己写的。两者冲突时,以 RDAP 的记录为准。
不是。证书价格买的是核验等级和保险额度,不是安全性。DV、OV、EV 在加密强度上没有区别,区别只在「谁被核验过」。
不能。它挡的是「低成本、短周期」的批量钓鱼,也就是绝大多数。针对性强、长期运营的仿冒站仍可能通过全部检查,所以还要配合其他习惯:固定入口、二次验证、地址白名单。