一笔真实的对话通常是这样的:一个头像是平台标志的账号在 Telegram 上私聊你,说你的账户「因涉嫌洗钱被系统标记」,需要在 24 小时内把资产转到平台指定的「安全钱包」做隔离核验,否则账户将被永久冻结。对方能准确报出你的注册邮箱、最近的充值金额,甚至发来一张带工单编号的后台截图。
从规则上说,这件事从一开始就不成立:没有任何一家持牌或主流交易所会要求用户把资产转到「安全地址」,也不会通过个人社交账号索取验证码、助记词或私钥。但骗局之所以有效,靠的不是技术,而是流程——它把「你认识的机构」和「你没见过的操作」拼在一起,用时间压力抹掉你核对的那三分钟。
这篇不做故事复述,只做两件事:把这类话术拆成可识别的四步,再给出五个当场就能做完的核对动作。
一、规模:这不是零星事件
美国联邦贸易委员会(FTC)2024 年 9 月公布的数据显示,2023 年消费者上报的加密相关欺诈损失约 39.6 亿美元,比 2022 年上升约 53%。FBI 网络犯罪投诉中心(IC3)2023 年度报告口径更大:加密相关的投诉 69,468 起,报告损失约 56 亿美元。两个口径不完全可比——一个只统计消费者投诉,一个含企业报案——但方向一致:冒充机构身份的社工型诈骗,是加密领域损失增长最快的一类。
值得注意的是,这类案件的损失通常不是靠「攻破」发生的。私钥没有被破解,交易所没有被入侵,链上也没有漏洞;是用户自己在压力下完成了那笔转账。所以防线的位置不在技术层,而在核对流程上。
二、四步剧本:每一步都留了破绽
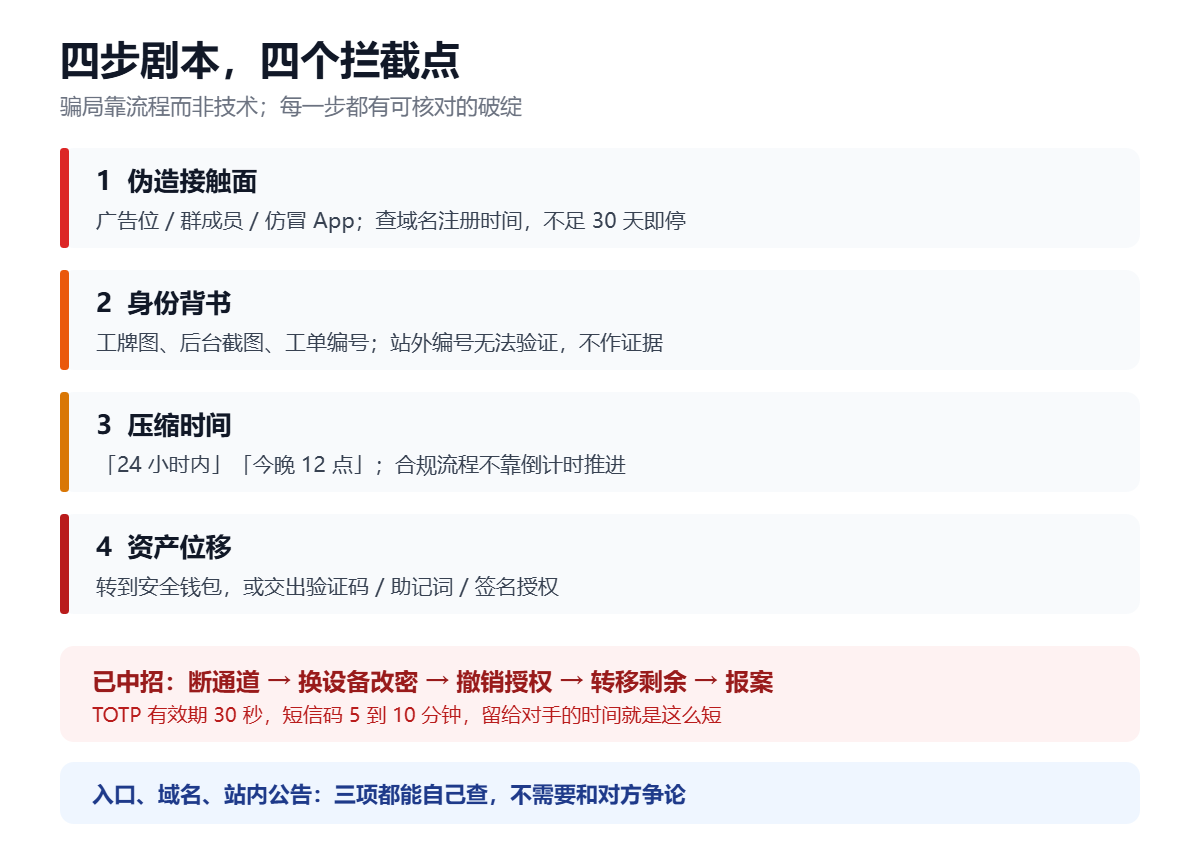
第一步:伪造接触面
他们不会只用一种入口。常见的有四类:搜索结果里标着「赞助」的广告位(落地页域名与官网差一两个字符);群聊里自称「官方客服」「安全中心」的成员;仿冒 App 的安装包;以及买来的通讯录定向私聊。
破绽在域名。一个正式运营的交易所,域名一般已注册多年;钓鱼站往往在几周内新注册,用同一套模板批量换皮。域名注册时间可以自己查:在 RDAP 或 WHOIS 服务里输入域名,看 Registration 或 created 字段,注册不足 30 天就基本可以直接判定为高风险。
第二步:制造身份背书
工牌照片、内部系统截图、工单编号、甚至一段「正在为你提交加急」的录屏。这些素材门槛极低:截图可以改,工单编号可以编,因为你无法在站外验证一个编号是否存在——这恰恰是关键。真正的工单只存在于平台自己的系统里,你在站内登录就能看到;站外给你的编号,无论多像,都不构成证据。
第三步:压缩时间
「今晚 12 点前」「24 小时内」「系统已经在走流程,还有 40 分钟」。时间压力的作用不是让你相信,而是让你不核对。任何真实的合规流程都不会用倒计时推进:冻结、止付、账户复核都有书面通知与申诉期,不靠客服在私聊里催。
第四步:资产位移或凭证交出
最后一步只有两种形态。要么让你把币转到某个地址(「安全钱包」「监管账户」「隔离地址」);要么让你交出凭证(短信验证码、TOTP 六位码、助记词、私钥、钱包签名)。两者结果一样:控制权在几秒内易手,而链上转账不可撤销。
三、五个核对动作(当场可做)
下面这张表是整篇文章里最该被保存下来的部分。五项里只要有一项不过,就不用继续对话——不需要争论,也不需要「再确认一下」。
| 核对项 | 怎么做 | 判定标准 |
|---|---|---|
| 1. 入口来源 | 只从自己保存的书签或官方 App 进站,不从聊天窗、短信、搜索结果广告点链接 | 链接域名与你平时用的不一致 → 停 |
| 2. 域名年龄 | RDAP/WHOIS 查注册时间 | 注册不足 30 天 → 停 |
| 3. 通知是否可查 | 登录站内,在公告与帮助中心搜对方说的「活动名」「风控编号」 | 站内查不到 → 停 |
| 4. 索要内容 | 对方是否要助记词、私钥、验证码、TOTP 码,或要求你远程共享屏幕 | 只要出现一项 → 停 |
| 5. 资金方向 | 对方是否要求你把资产转到某个地址或「安全账户」 | 任何要求你转出 → 停 |
补充一个常被忽略的细节:回执邮件的域名也要看。骗子会把发件人显示名写成平台名,但真实发件域名是另一串字符。邮箱客户端里展开「显示原始邮件」,看 From: 后面的域名与 Received 链路,比看头像可靠得多。发件域名与官网不一致的「工单回执」,一律当钓鱼处理。
四、三个最常见的剧本
剧本 A:账户异常 / 涉嫌洗钱
话术是「你的账户被系统标记为高风险,需要资产隔离核验」。真实流程里,风控标记的处置是限制提币、要求补充资金来源材料,走的是站内工单,不会要求你把币转走。资金一旦离开你的账户,平台既没有义务也没有能力追回。
剧本 B:假空投与签名钓鱼
「领取空投」弹窗要求你连接钱包并签署一段消息。要看清的是签名内容里的两个字段:spender(谁获得授权)和 value(授权额度)。无限授权对应的数值是一个极大的整数,等于把该代币的全部余额交出去。EIP-712 的结构化签名会把这些字段明文列出来,看不懂就别签——签名的法律与技术含义是「你授权了」,而不是「你确认了身份」。
剧本 C:远程协助
对方让你装一个「安全检测工具」或开屏幕共享「帮你操作」。屏幕共享时,你的短信验证码、TOTP 六位码、账户余额全部实时可见。TOTP 的有效期通常只有 30 秒(RFC 6238 默认步长),短信验证码有效期一般是 5 到 10 分钟——足够对方在另一台设备上完成登录、改密、提币。
五、如果已经照做了:按这个顺序处理
处置的优先级不是「先报警」或「先找客服」,而是先切断对方的控制通道。顺序错了,后面每一步都白做。
- 切断通道:结束屏幕共享、退出远程软件、挂断通话。不要一边通话一边操作。
- 换设备改密:用一台没被共享过、没装过对方软件的设备登录,改邮箱密码、交易所密码,并重置二次验证(旧的 TOTP 密钥随即作废)。
- 撤销链上授权:在区块浏览器的授权查询工具里逐条检查
allowance,把不认识的spender额度改为 0;使用 Permit2 的钱包还要单独检查一遍。 - 转移剩余资产:新建一个自托管地址(助记词离线生成、离线保存),把还在掌控中的资产转过去。注意:这一步要在确认设备干净之后做,否则等于把新地址也交出去。
- 走站内工单 + 报案:平台侧提交工单并附交易哈希;境内可拨 96110 咨询、110 报案,并保留聊天记录、转账记录、对方账号信息。涉及稳定币的,发行方对黑名单地址有冻结能力,但触发条件是地址被标记,个人无法直接申请。
- 留证:把 txid、时间、金额、对方地址、聊天截图存成一份文件。后续无论走平台申诉还是报案,这些都是唯一的定位材料。
六、FAQ
不一定。这些信息有多个泄露面:邮箱在数据交易市场流通、你在公开渠道留过联系方式、充值记录被社工拼凑。信息准确只说明对方做过功课,不能反推身份真实。判断依据仍然只有入口、域名、站内公告三项。
问:客服真的从来不会打电话吗?部分平台会做外呼,但正常外呼的内容是核对身份、提示风险、告知工单进度,不会索要验证码或要求转账。更稳妥的做法是:挂断,然后从官网找到官方电话回拨,用你自己拨出去的那通电话确认。
问:把币转到「安全钱包」之后,能追回吗?取决于资金流向。若已进入混币器或跨链桥,追回概率极低;若仍停在某个中心化平台,理论上存在冻结可能,但需要报案材料、平台配合与时间。不要把它当成可依赖的兜底方案。
问:截图里的后台界面看起来很像真的,怎么判断?不用判断。界面可以仿,编号可以编,而站内没有对应工单就是结论。把验证动作从「辨别图片真伪」换成「登录站内查是否存在」,判断成本会低得多。
问:装了对方给的 App,但没输入助记词,安全吗?不安全。恶意 App 可以在你之后输入时读取剪贴板、截屏、监听通知。处置方式是卸载、用干净设备改密、重置二次验证,并检查该设备上登录过的所有账号。
相关阅读
来源与访问日期
2. FBI Internet Crime Complaint Center(IC3)2023 Internet Crime Report:加密相关投诉 69,468 起,报告损失约 56 亿美元,访问日期 2026-10-28。
3. RFC 6238(TOTP):默认时间步长 30 秒、6 位数字,访问日期 2026-10-28。
4. EIP-712 结构化数据签名规范:签名域与消息字段的明文展示要求,访问日期 2026-10-28。
5. 本站旧文《被盗之后的 72 小时》《地址投毒》,用于交叉核对处置顺序与地址核对细节。