链上转账不会撤销,这句话是对的。但它只说明「不能把交易退回去」,不等于「什么都不能做」。真正决定结果的,是钱在接下来几个小时里流到了哪里——而这条路径上,还留着几个可以被拦住的口子。
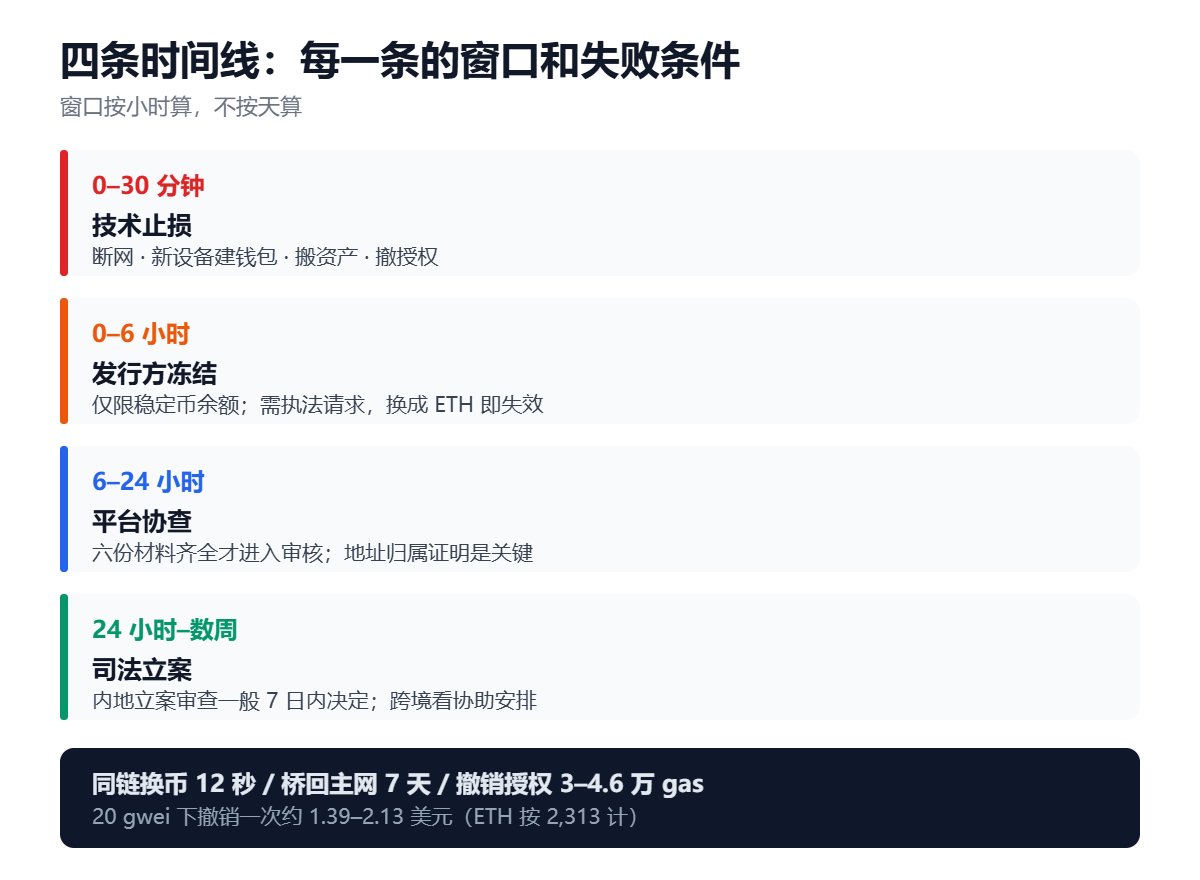
下面按时间顺序拆四条线:技术止损、发行方冻结、平台协查、司法立案。它们各自有独立的时钟,也各自有自己的失败条件。很多人在第一条线上花了三天,等走到第二条线时,窗口已经关上了。
一、第一步不是报案,是分清「哪一种被盗」
三种情况的处置动作完全不同,判错一种,后面的努力基本白费。
- 私钥 / 助记词泄露:转出交易的
from就是你自己的地址,而你没有发起过这笔交易。这意味着整把钥匙在别人手里,他随时可以再来一次。 - 授权(allowance)被盗用:交易是别人发起的,调用的是代币合约的
transferFrom,你的地址只作为from出现在事件日志里。攻击者能动用的上限,是你当初授权出去的那个额度——如果授的是2^256-1,那就是全部余额。 - 主动误转 / 地址投毒:交易是你签的,钱进了别人的地址。这种情况没有任何「撤销」手段,只能走协商与报案。
判断方法很直接:打开区块浏览器,看那笔交易的发起者。一笔交易的 from 是你、to 是代币合约、日志里 Transfer 事件的两端是你和攻击者,就属于第二种;若你根本没操作过任何 dapp 却丢了币,那就是第一种——私钥已经不在你手里了。
二、0 到 30 分钟:先断、再搬、最后才查
这半小时里最贵的错误是「先研究怎么找回」,因为攻击者不会等你研究完。
- 断开:不连任何陌生 dapp,不点客服发来的「救援链接」,不导入助记词到任何网页「检测工具」。
- 用另一台设备新建钱包。被入侵的设备可能装了剪贴板劫持或键盘记录,在上面生成的新助记词同样不安全。
- 搬剩余资产:把还没被转走的币转到新地址。若原生币已被清空,先往旧地址充一点 gas 才能发起转账——这一步经常被忽略,于是余额明明还在却搬不动。
- 撤销授权:对仍在用的旧地址,逐个把额度改成 0(见下一节)。
- 截图存证:被盗交易哈希、时间、金额、当时的美元价格,趁区块浏览器数据还在手边。
- 再开始查:追踪资金流向,为报案和协查准备材料。
如果是授权被盗而不是私钥泄露,地址本身还能用,但必须在搬完资产之后再撤销授权——反过来做,等于给对方留了再次下手的时间。
三、撤销授权的真实成本:两美元,但只止损不追回
把额度改成 0,是一次普通的合约调用,花费在 3 万到 4.6 万 gas 之间(首次授权与从非零改成零的存储操作不同)。按 20 gwei 与 ETH 约 2,313 美元计算:
- 30,000 × 20 gwei = 0.0006 ETH ≈ 1.39 美元
- 46,000 × 20 gwei = 0.00092 ETH ≈ 2.13 美元
也就是说,撤销一次授权的成本是两美元上下,而一次无限授权的损失上限是全部余额。这个不对称,是很多人被掏空之后才第一次算清楚的账。
两个操作细节:一是 approve(spender, 0) 才是真正清零,改成 1 个最小单位在技术上仍然算授权;二是 Permit2 与部分聚合器用的是离线签名授权,链上查不到 allowance,需要在对应工具的授权列表里单独处理。撤销工具只从可信入口进(revoke.cash、Etherscan 的 Token Approval Checker),搜索引擎里的同名广告站是钓鱼重灾区。
更重要的是:撤销对已经发生的转账没有任何作用。它保护的是「还没被拿走的部分」,不是「已经被拿走的」。这一点必须先想清楚,否则会把两小时花在一个不解决当前问题的动作上。
四、冻结:只有发行方能做,而且只冻合约里的余额
USDT 与 USDC 都是可冻结的合约代币,这件事在代码层面是公开的。
| 项目 | 主网合约(截断) | 小数位 | 冻结能力 | 谁能触发 |
|---|---|---|---|---|
| USDT(以太坊) | 0xdAC17F…1ec7 | 6 | 有黑名单函数 | 合约 owner(发行方) |
| USDC(以太坊) | 0xA0b869…eB48 | 6 | 有黑名单函数 | 合约 owner(发行方) |
| 原生 ETH | — | 18 | 无 | 不存在这个能力 |
三个边界必须记住:
- 冻结是合约级的。它只能让某个地址在该合约里的余额无法转出,不影响这个地址持有的 ETH、其他代币,也不影响同一发行方在别的链上的版本。
- 发起方是发行方,不是受害人。个人发邮件、填表单都进不了这个流程,需要执法机关的书面请求。发行方会在自己的公开声明里更新被冻结地址的数量,但这些数字是自愿披露,不是审计过的账。
- 一旦换成 ETH 就基本没戏。DEX 上把 USDT 换成 ETH 只需要一个区块,以太坊出块时间约 12 秒。冻结窗口存在于「代币还躺在地址里」的那段时间,而不是「案发后 72 小时」。
一个可以对照的公开案例:2022 年 8 月 8 日美国财政部 OFAC 把 Tornado Cash 列入制裁名单后,Circle 冻结了与该混币器相关地址上的 USDC,公开报道的口径是 8 个地址、7.5 万美元量级。这个数字说明的不是「冻结很有效」,而是「能被冻到的只是还留在原地的稳定币余额」。
五、洗币路径的时间账:哪里还有拦得住的机会
攻击者不是把钱直接转进银行,而是走一条有固定耗时的路径。这条路径的长度,就是你可以行动的窗口。
| 路径 | 典型耗时 | 可拦截点 | 现实难度 |
|---|---|---|---|
| 同链 DEX 换成 ETH | 约 12 秒(1 个区块) | 无 | 拦不住 |
| 充进中心化交易所 | 数分钟到数小时 | 平台风控命中被标记地址 | 取决于标记是否及时 |
| 官方桥回主网(Arbitrum / Optimism) | 约 7 天挑战期 | 桥合约不冻,但可追踪 | 可预测,不可阻止 |
| zkSync 等提现 | 约 24 小时量级 | 同上 | 可预测 |
| 跨多链拆分 + 混币 | 数天到数周 | 几乎只剩链上分析 | 极低 |
这张表能得出一个不太舒服的结论:真正有效的动作集中在前 1 小时。之后的每一步,都变成「提高对方成本」和「为后续追偿留下证据」,而不是「把钱拿回来」。L2 的 7 天挑战期看着很长,但那是因为提现需要等欺诈证明窗口,不是因为钱被锁住了——资产在 L2 上早就被转走了。
六、报案与协查:六份材料决定平台理不理你
交易所的合规团队每天处理大量此类工单,材料不全的直接排队。下面六项建议一次性备齐:
- 身份证件与账户实名信息(与交易所账户一致)
- 地址归属证明:用该地址签一条消息,或提供历史交易记录,证明地址确实由你控制
- 被盗交易的哈希、区块高度、UTC 时间
- 资产清单:币种、数量、案发时价格及取价来源(同一时点、同一口径)
- 钱包与设备信息:钱包名称、版本、硬件型号、是否曾导入过网页
- 报案回执或立案告知书(没有这一项,多数平台不会启动冻结)
主流平台都有面向执法机关的专用通道(例如 Binance 的执法请求系统),个人侧则走普通工单并把回执作为附件上传。链上分析公司(Chainalysis、TRM Labs、Elliptic)提供面向受害者的报告服务,这类报告被平台风控采信的概率明显更高,因为它们给出的是地址簇和资金路径,而不是一段叙述。
一个容易漏掉的细节:报告里要写清楚被盗地址与你本人地址的区分。很多工单失败的真正原因,是平台无法确认「这个地址真的是你的」,而不是平台不愿意配合。
七、立案与定性:三条不同的线
中国大陆
- 2021 年 9 月 24 日,人民银行等十部门发布《关于进一步防范和处置虚拟货币交易炒作风险的通知》(银发〔2021〕237 号),明确虚拟货币相关业务活动属于非法金融活动。这份文件管的是「业务活动」,不等于「被盗不予保护」。
- 实务中,此类案件多以非法获取计算机信息系统数据、非法控制计算机信息系统等罪名受理,也有按盗窃立案的判例,定性取决于具体行为方式与办案机关。
- 立案审查期限一般为 7 日内决定是否立案,重大、疑难、复杂的案件可以延长。这一步的时间成本,往往比链上追踪更长。
香港
警务处设有 CyberDefenders 平台与反诈骗协调中心(热线 18222),可在线提交电子证据;涉及交易所的协查请求通常由警方直接对接平台合规部门。
美国
FBI 的 IC3 是统一入口。按 IC3 2023 年度报告的口径,全年收到加密相关投诉 69,468 件,申报损失约 56 亿美元——注意这是「报案人自报」的数字,不是追回金额,也不是全量统计。
跨境案件的实际推进,取决于两地是否有司法协助安排、金额是否达到对方立案门槛、以及资产是否还停留在可冻结的形态。这三条任何一条不成立,案件就会停在一份回执上。
八、追回的期望值:先把分母看清楚
Chainalysis 的口径下,2024 年链上被盗资金约 22 亿美元。与之对照的是公开可查的追回案例数量——两者相差两个数量级。追回与否,大致由四个变量决定:
- 资产形态:还停在稳定币合约里的,有冻结可能;已换成原生币的,基本没有。
- 落点:进了受监管交易所且有 KYC 的,有协查可能;进了混币器或跨链拆分后的,几乎没有。
- 司法辖区:同辖区、金额达到门槛的,推进最快。
- 时间:前 24 小时做的动作,价值远高于第 30 天补的材料。
九、事前五个开关,比事后七十二小时有用
- 把大额资产放进硬件钱包,热钱包只留日常要用的量。
- 每次授权只给需要的额度,用完即撤,不留无限授权。
- 交易所侧打开提现白名单与防钓鱼码,二次验证用 TOTP 或硬件密钥,不用短信。
- 助记词离线保存、分处存放,绝不输入任何网页、客服对话或「检测工具」。
- 每季度用一台空白设备做一次恢复演练,确认备份真的可用。
最后一句实话:这篇文章里所有的时间线,都是为了让损失停在「这一笔」上。没有任何一种处置能让已经转走的币自己回来——能做的只有把窗口用在正确的位置。
常见问题
先止损。撤销授权、搬走剩余资产都能在几分钟内完成,而报案需要准备材料、到场或在线提交,通常以小时计。顺序是:断开、搬资产、撤授权、存证、报案。
Q2:交易所会因为我报案就冻结对方账户吗?不会仅凭个人陈述。平台需要看到账户实名信息、地址归属证明、被盗交易证据,以及警方回执或立案文书。材料齐了也只是「进入审核」,不等于必然冻结。
Q3:USDT 被转走后,发行方能不能直接帮我冻住?发行方有合约层面的冻结能力,但触发条件是执法机关的正式请求,且只能冻结该地址在对应合约里的余额。已经换成 ETH 或转到其他链的,冻不到。
Q4:把助记词导入一个「官方救援工具」能找回吗?不能,而且这是二次被盗最常见的方式。任何要求你输入助记词或私钥的网页、客服、插件,都应视为钓鱼。救援工具需要的只是公开地址和交易哈希。
Q5:跨链桥的 7 天挑战期,是不是意味着钱被锁住了?不是。7 天是 optimistic rollup 提现到主网的欺诈证明窗口,资产在 L2 上早已被转走。挑战期保护的是桥的资金安全,不是受害人的资产。
相关阅读
- 点一次「授权」交出去的是什么:allowance、Permit2 与撤销的真实成本
- 转账记录里那个只差两头的地址:地址投毒是怎么发生的
- 拆开包装之前:硬件钱包的验真、固件与四条社工话术
- 短信、TOTP、Passkey:交易所的二次验证各挡在哪一步
- 加密学院:从入门到链上操作
1. 以太坊主网 USDT 合约 0xdAC17F958D2ee523a2206206994597C13D831ec7 与 USDC 合约 0xA0b86991c6218b36c1d19D4a2e9Eb0cE3606eB48 的公开合约接口(Etherscan)。
2. 美国财政部 OFAC 2022 年 8 月 8 日对 Tornado Cash 的制裁公告,及 Circle 随后的冻结说明(公开报道口径)。
3. FBI IC3《2023 Internet Crime Report》:加密相关投诉 69,468 件、申报损失约 56 亿美元。
4. Chainalysis《Crypto Crime Report》2025 年版:2024 年被盗资金约 22 亿美元。
5. 中国人民银行等十部门《关于进一步防范和处置虚拟货币交易炒作风险的通知》(银发〔2021〕237 号),2021-09-24。
6. 本站旧文《点一次「授权」交出去的是什么》《转账记录里那个只差两头的地址》,用于交叉核对技术细节。
本文只陈述机制与公开事实,不构成投资建议,也不对任何追回结果作出承诺。