API Key 是给程序用的账户钥匙。配好了,交易机器人、行情脚本、对账工具都能跑;配错了,等于把提币权限交给一段你并不完全理解的代码。这篇把三级权限、IP 白名单、密钥轮换讲清楚,并给出一份可以直接照做的配置清单。
一、API Key 不是密码,但它比密码更难撤回
密码泄露,改一次就失效;API Key 泄露,只要对方还没触发风控,就可能一直有效——直到你主动删除。更麻烦的是,很多平台的 Key 一旦生成就长期有效,没有“自动过期”这回事。所以配置阶段的每一个勾选项,都等于一次长期授权。
二、三级权限:只读、交易、提现
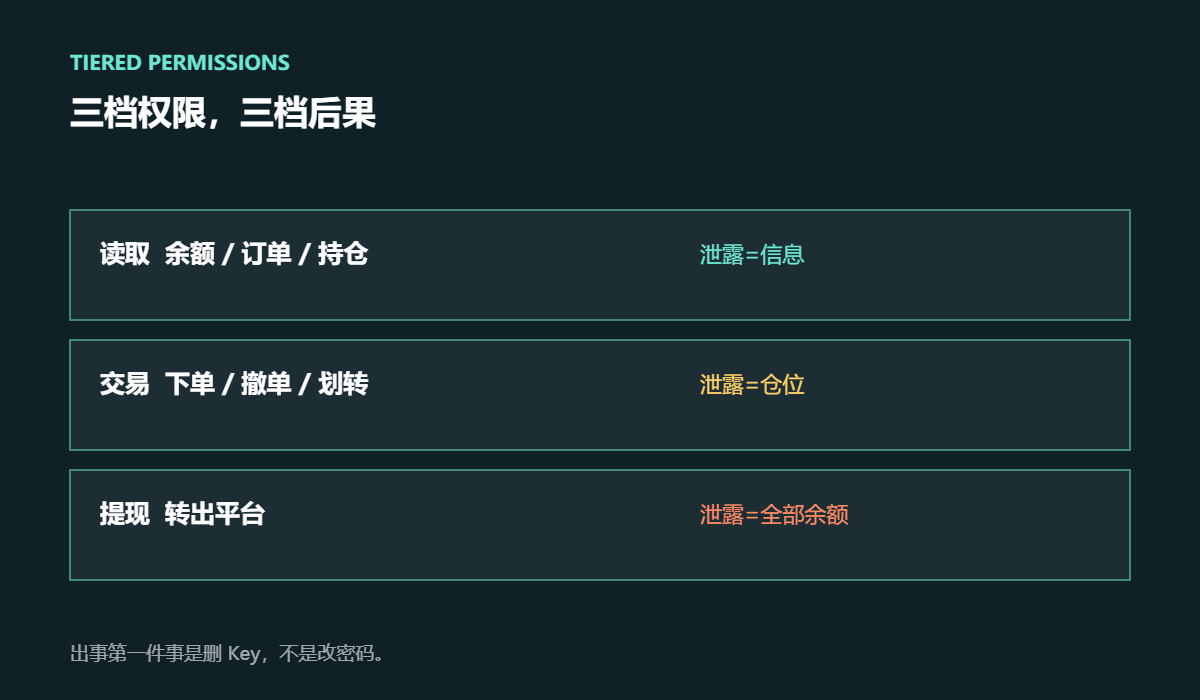
主流交易所把权限拆成三档:读取(查余额、查订单、查持仓)、交易(下单、撤单、划转合约账户)、提现(把钱转出平台)。三档是叠加的,不是互斥的——勾了提现,通常也意味着能交易。
原则只有一条:用不到的权限一律不勾。行情脚本只需要读取;交易机器人需要读取 + 交易;几乎没有任何自动化场景需要提现权限。提现权限应该留给人工操作,而不是留给一段可能被复制、被截图、被误提交到公开仓库的密钥。
三、IP 白名单:最有效的一道锁
| 配置项 | 建议值 | 作用 |
|---|---|---|
| 读取权限 | 按需开启 | 行情、对账 |
| 交易权限 | 仅机器人需要时开启 | 下单、撤单 |
| 提现权限 | 不开启 | 降低被盗后损失上限 |
| IP 白名单 | 固定服务器 IP | 密钥离开该 IP 即失效 |
| 有效期 | 90 天轮换 | 限制泄露窗口 |
| 子账户隔离 | 一策略一子账户 | 故障不波及主账户 |
IP 白名单之所以有效,是因为它把“密钥是否正确”变成“密钥 + 位置是否都正确”。即使 Key 被完整泄露,从别的机器调用也会被拒绝。代价是动态 IP 环境下不好用——这时可以用固定出口 IP 的云主机,或干脆不用需要密钥的自动化。
四、轮换与存放
建议 90 天轮换一次:先生成新 Key、部署、确认新 Key 工作正常,再删除旧 Key。不要把 Key 写进代码仓库、不要贴在聊天工具里、不要放在前端页面。放进环境变量或密钥管理服务,并且给每个策略单独一把 Key——一把 Key 出事,只影响一个策略。
另外:把“能查余额”和“能下单”的 Key 分开。只读 Key 即便泄露,损失是信息;交易 Key 泄露,损失是仓位。
五、五个最常见的配置错误
- 为了省事勾选全部权限,包括提现。
- 不设 IP 白名单,密钥在任何网络下都可用。
- 同一把 Key 被多个策略共用,出问题无法定位。
- Key 写进 GitHub 公开仓库,爬虫几分钟内就能抓到。
- 离职或换设备后忘记删除旧 Key。
六、出事后的处置顺序
第一步不是改密码,是删除 API Key——它才是能直接动钱的那把钥匙。第二步检查最近的提现记录与下单记录,确认有没有异常委托。第三步看 IP 登录日志,判断泄露路径(仓库、截图、第三方工具)。第四步才轮到改密码、换 2FA。
顺序反了会怎样?你先改密码,攻击者手里的 Key 仍然有效,你只是把自己锁在门外。
七、延伸阅读
- 提币白名单与 24 小时延时:交易所到底在防什么
- 限价、市价、止损、冰山:四种订单类型怎么选,代价是什么
- 链上授权到底授了什么:无限 approve、Permit2 与撤销的三步操作
- 交易所提币该选哪个网络:ERC-20、TRC-20、BEP-20 的差别与五个踩坑点
常见问题
只读 Key 泄露有风险吗?
风险较低但不能忽略:余额、持仓、交易历史会暴露,可能被用于针对性诈骗或跟单。仍然建议设 IP 白名单并定期轮换。
IP 白名单能不能填多个 IP?
多数平台支持一组 IP/CIDR,但每多一个,攻击面就多一个。只填实际使用的固定出口 IP。
Key 需要多久换一次?
建议 90 天,且采用“先建新的、再删旧的”顺序,避免服务中断。
为什么机器人建议用子账户?
子账户能隔离风险:策略出错只影响该子账户的余额,不会波及主账户与手动持仓。
删除 Key 后策略会怎样?
所有调用立即失败(通常返回 401/403)。这是预期行为,也是出事时最有效的止血动作。
说明:本文只讲权限配置与安全处置,不构成投资建议,也不对任何平台的安全性作背书。