多签(multisig)的核心参数只有一个:m-of-n,即 n 把钥匙里必须有 m 把签名才能动用资产。2/3 与 3/5 看起来只差一个数字,实际差的是「容错能力」和「被攻破概率」两件事。选择门限不是安全偏好的问题,而是对失效模式的假设。
一、先把 m 与 n 的含义拆开
n 是总钥匙数,m 是执行门槛。n 越大,单点丢失的风险越低;m 越大,单次作恶的门槛越高。但两者都提高,代价是「凑不齐签名」的概率上升——这就是多签的真实权衡:安全性与可用性在同一条曲线上。
举例:3 把钥匙里需要 2 把(2/3),丢失 1 把仍可动用,丢失 2 把则永久锁死;5 把里需要 3 把(3/5),可同时容忍 2 把丢失。若钥匙分散在不同城市、不同人手上,3/5 明显更抗「单点失联」。
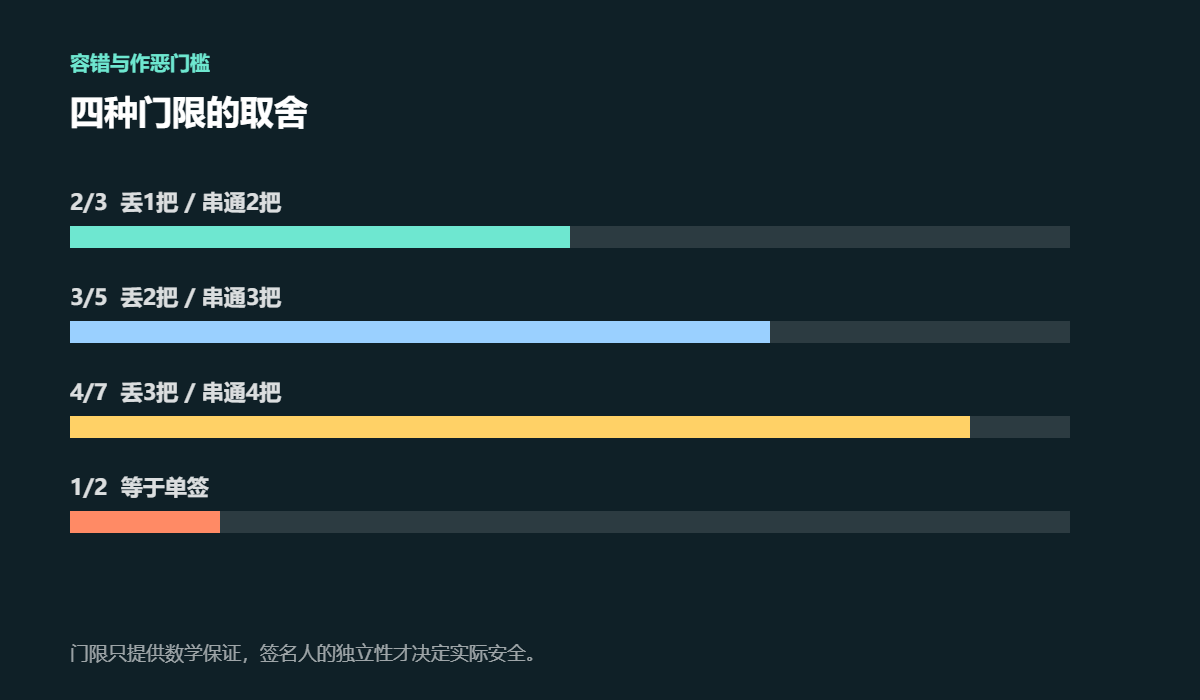
二、四种常见组合的容错表
| 方案 | 可丢失钥匙 | 需串通的作恶者 | 典型用途 |
|---|---|---|---|
| 2/3 | 1 把 | 2 把 | 个人或小团队金库 |
| 3/5 | 2 把 | 3 把 | 机构金库、DAO 国库 |
| 4/7 | 3 把 | 4 把 | 大型托管、跨机构结算 |
| 1/2 | 1 把(但等于单签) | 1 把 | 不建议用于大额资产 |
注意最后一行:1/2 表面上是「两把钥匙」,但只要任意一把单独就能动钱,它和单签没有安全差别,只是多了一个备份。
三、被忽略的变量:钥匙在谁手里
门限只是数学,实际安全取决于签名人的独立性。如果 3/5 里的 5 把钥匙由同一家公司的同一个运维团队保管,它实质上是 1/1;如果 5 把分属 5 个不同法人、不同国家、不同硬件,它才接近数学上的意义。
判断一个多签是否真实有效,看三件事:签名人名单是否公开、他们的基础设施是否独立、以及历史上是否发生过「同时联系不上」的情况。
四、签名人失联:最常见的失效
多签事故里,「被黑客攻破」远少于「凑不齐签名」。常见场景是:一位签名人离职、硬件损坏、助记词丢失,或者团队在时区上无法协调。3/5 允许丢 2 把,看起来宽裕,但当 3 位签名人同属一个部门、同一栋楼时,一次裁员就能让门限失效。
可操作的做法:把签名人按「组织 + 地理 + 设备类型」三个维度打散,并每季度做一次演练——用 m-1 把钥匙实际签名一次,验证剩下的人仍能凑齐。
五、恢复方案必须单独设计
多签没有「忘记密码」按钮。锁死意味着资产永久不可动,因此在设置时就要同时写清楚:钥匙的备份介质(硬件钱包 / 钢板 / 分片)、分片的存放地点、以及「门限不足时」的法定或治理流程(例如追加签名人需现有 m 把同意)。
一个实用规则:任何一把钥匙的丢失,都应该在 24 小时内被发现并有记录;否则它不算被管理,只算被存放。
六、与单签、托管的分工
单签适合日常小额;多签适合长期储备与组织资产;托管适合需要合规与保险的场景。三者不是替代关系,而是分层:日常用单签热钱包,储备用 3/5 多签,机构结算走托管。把全部资产压在一种形态上,才是真正的风险集中。
七、延伸阅读
- 冷钱包、热钱包与「95% 冷存储」:这句话到底意味着什么
- 链上授权到底授了什么:无限 approve、Permit2 与撤销的三步操作
- 助记词与派生路径:为什么同一串词在不同钱包里地址不同
- 交易所 API Key 怎么设才安全:三级权限、IP 白名单与轮换
常见问题
2/3 和 3/5 哪个更安全?
没有绝对答案。3/5 更抗单点丢失,但需要更多人协调、审批更慢;2/3 更快,但丢 2 把即锁死。选哪个取决于你最怕哪种失效。
多签钱包会被黑客攻破吗?
合约层漏洞与前端钓鱼都可能,但历史事故里更多是「签名人设备被控」或「门限被凑齐」,而不是合约被直接攻破。
钥匙可以放在云上吗?
不建议。云备份等于把「设备丢失」换成了「账号被盗」,并且通常由同一个邮箱作为恢复入口,反而降低了独立性。
签名人失联怎么办?
取决于门限。若剩余钥匙仍达 m,可正常动用并尽快替换失联者;若低于 m,且没有预设的治理恢复流程,资产将永久锁死。
多签适合个人吗?
适合资产规模较大、且能接受审批变慢的个人。可以用 2/3,其中一把放在异地保险柜,一把放在硬件钱包。
说明:本文只讲门限机制与运维取舍,不构成投资建议,也不对任何钱包或托管方案作安全性背书。