同一张身份证,为什么有人三分钟过、有人被拒三次:KYC 的四道关卡与八处失败点
平台说的「认证」不是一个动作,而是四条互不相通的流水线。搞清楚每条线在比什么,你才知道该修哪一处。
同一张身份证、同一个名字,有人在手机里三分钟过审,有人上传三次都被打回,客服只回一句「资料不符,请重新提交」。差别通常不在你的身份有没有问题,而在于平台把 KYC(客户身份识别)拆成了四套彼此独立的机器校验:证件核验、人证同一、名单筛查、资金来源。四套系统的输入不同、阈值不同、失败码也不同,前台却把它们压缩成同一句提示。
本文按这四层拆开讲:每层机器实际在比对什么、最常见的失败点在哪、被打回之后按什么顺序重提最省时间,以及平台依法能问你要哪些信息、这些信息会留多久。文中的数据与规则都标注了口径,不构成任何投资建议。
一、KYC 不是一道闸门,是四条流水线
先建立一个基本认识:认证通过不等于「你的身份被认可」,而等于「四套系统同时没有报警」。这四套系统通常由不同供应商提供,甚至不在同一个国家:证件核验多用欧洲或以色列的 OCR 与防伪引擎,活体检测多用国内或东南亚的算法服务,制裁名单筛查则接 Refinitiv、Dow Jones 这类数据商。
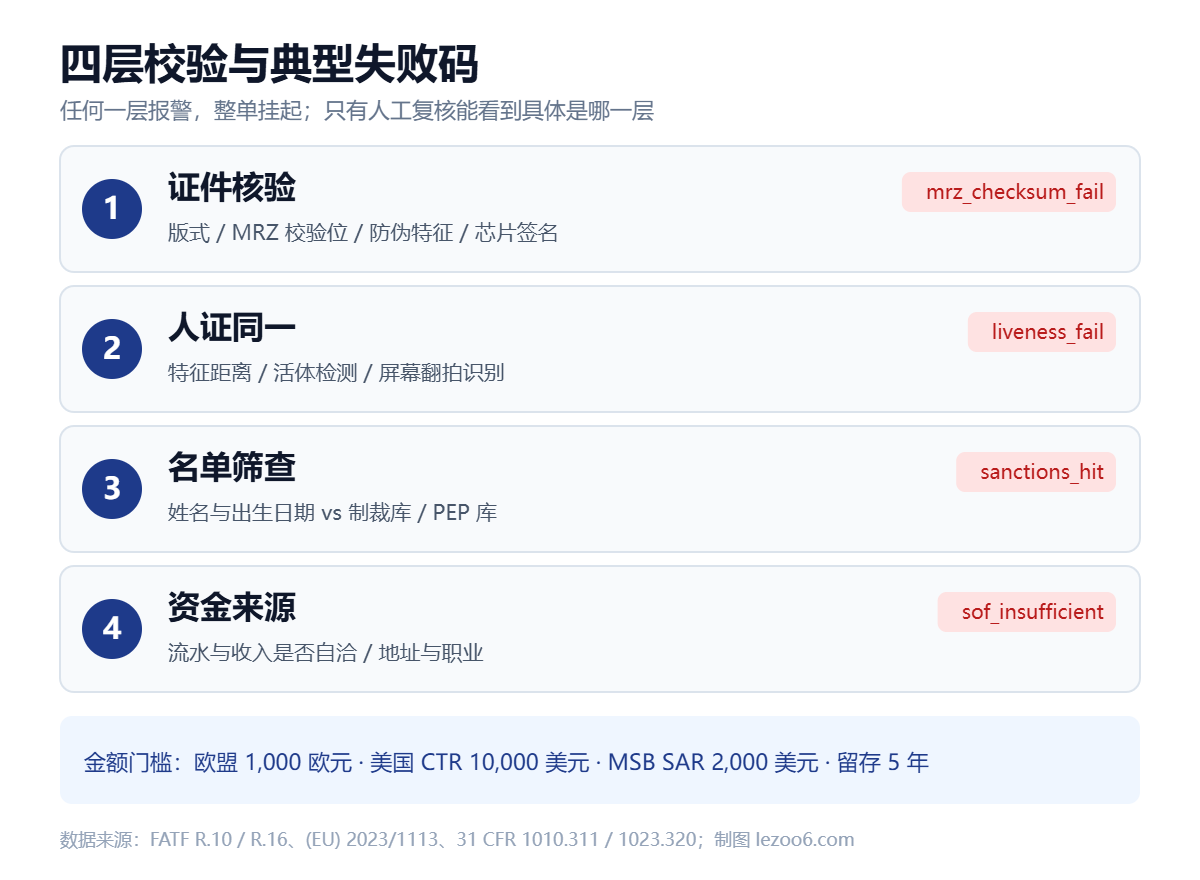
| 关卡 | 机器在比什么 | 典型失败码 | 你能自己修的部分 |
|---|---|---|---|
| ① 证件核验 | 版式、MRZ 校验位、防伪特征、芯片签名 | mrz_checksum_fail、document_expired、glare_detected |
换原件重拍、避开反光、不要用复印件或截图 |
| ② 人证同一 | 证件照与现场人脸的特征距离、活体攻击检测 | face_mismatch、liveness_fail、replay_detected |
顺光、摘帽摘镜、关掉虚拟摄像头与美颜 |
| ③ 名单筛查 | 姓名、出生日期、国籍与制裁/PEP 库的相似度 | sanctions_hit、pep_hit |
补出生日期、地址、职业证明,走人工复核 |
| ④ 资金来源 | 收入与流水是否自洽、地址与职业是否匹配 | sof_insufficient、edd_required |
补工资单、纳税记录、卖出成交记录 |
这张表解释了一个常见困惑:为什么客服永远说不清你哪里错了。风控接口对前台只回传一个布尔值,具体失败码留在内部工单里。想拿到它,必须明确要求「请提供失败原因代码」——这句话通常能把对话从模板回复推进到二线。
二、第一层:证件核验先算三个校验位
护照、通行证、身份证的机读区(MRZ)不是给人看的排版,是一段带自校验的字符串。按 ICAO Doc 9303 第 4 部分的规定,TD3 规格的护照机读区是两行、每行 44 个字符,第二行依次是证件号、国籍、出生日期、性别、有效期、个人号,每个字段后面跟一位校验位。
校验位的算法是固定的:把字段里的字符按下标取值,数字 0–9 取本身,字母 A=10 到 Z=35,符号 < 取 0,然后按 7、3、1 循环加权求和,对 10 取模。这就是为什么「P 图改有效期」几乎必挂——你改了日期,却没重算那一位数字,机器一眼就能看出这行字符自相矛盾。第二行末尾还有一位总校验位,覆盖证件号、出生日期和有效期三段,改动任何一段都会让它对不上。
除了 MRZ,机器还会看三样东西:紫外与红外下的油墨反应、缩微文字与全息图案的清晰度、以及证件四角是否完整入框。所以有三种做法注定失败:用扫描件代替拍照、用屏幕翻拍代替原件、把证件裁到只剩人像。反光是最常见的隐形拒绝原因——顶灯直射在过塑膜上形成的高光,会覆盖人脸或 MRZ 区域,算法直接判为不可读。
带芯片的电子护照还有一条更硬的路径。App 通过 NFC 建立 BAC 或 PACE 加密通道,读取 DG1(机读区数据)和 DG2(证件照),再用签发国的 CSCA 证书验证芯片里 SOD 的签名。签名能验通,等于证明这张证件是签发国真的发过的,不是印出来的。代价是兼容性:如果签发国的 CSCA 证书没有登记在 ICAO 公钥目录(PKD)里,很多平台验不了,会自动降级到人工审核——这也是为什么同样一本护照,在 A 平台秒过、在 B 平台要等两天。
三、第二层:活体检测,眨眼的顺序也算分
活体检测要回答的问题只有一个:镜头前面是一个活人,还是一段视频、一张打印照片、一个换脸模型。行业标准是 ISO/IEC 30107-3,用两个指标衡量:APCER(把攻击当成真人的比例)和 BPCER(把真人当成攻击的比例)。这两个指标天然对立——把阈值调严,攻击进不来,但误拒率上升,正常用户开始反复失败。
所以「我明明眨眼了还是失败」并不矛盾:动作只是其中一项特征,算法同时在算纹理连续性、屏幕摩尔纹、光照方向一致性、3D 深度线索。常见的失败场景有六种:逆光或侧光导致面部区域过暗;戴帽子、口罩遮挡了关键特征点;美颜与滤镜抹掉了皮肤纹理;用虚拟摄像头软件把预录视频喂给 App;手机贴着屏幕翻拍(摩尔纹与像素栅格);以及 IP 归属地、设备指纹与证件签发国完全对不上,触发了额外的风险评分。
能自己做的只有三件事:换到自然光下、关掉一切美颜与虚拟摄像头、用平时常用的手机和网络。第三点常被忽略——风控会看你这次认证的设备是否与登录设备一致,新设备、新 IP、代理节点叠加在一起,即使人脸过了,也会被判为「需人工复核」。
四、第三层:名单筛查,重名的人付代价
制裁名单与政治公众人物(PEP)名单是两套库。制裁名单包括美国 OFAC 的 SDN 清单、欧盟 consolidated 清单、联合国 1267 系列决议名单,条目数以万计并持续增删;PEP 名单则覆盖现任或曾任的公职人员及其亲属、关联人,依据是 FATF 建议 12——对 PEP 必须做强化尽职调查,且在业务关系结束后至少继续监控 12 个月,高风险情形要更长。
筛查不是精确匹配,是模糊匹配。中文名的拼音有多套转写(Wei / Way、Zhang / Chang、Li / Lee),加上很多名单只有姓名没有出生日期,系统只能用相似度打分。业界公开讨论的口径是:制裁筛查产生的告警里,九成以上是误报。这句「九成以上」很重要——它意味着你被拦下时,最可能的情况不是你做错了什么,而是你和某个名字撞了。
处理方式也因此不同:sanctions_hit 不会直接拒绝,而是转人工,要求你补充能区分身份的信息——出生日期、常住地址、职业与雇主、证件签发地。补齐这四项,多数误报在 24 至 72 小时内解除。反过来,如果你在多个平台用不同拼写注册,反而会拉长核对时间。
五、第四层:从哪一刻开始要你解释钱从哪来
资金来源审核(Source of Funds)有明确的金额触发点,不是平台临时起意。下面这张表把主要口径列在一起,注意它们各自管的东西不同:有的是「必须记录」,有的是「必须核实」,有的是「必须报告」。
| 规则 | 门槛 / 期限 | 触发什么 |
|---|---|---|
| FATF 建议 10(客户尽职调查) | 无统一金额,按风险为本 | 识别并核实客户身份;高风险时强化审查 |
| FATF 建议 16(旅行规则) | 各辖区自定,欧盟定在 1,000 欧元 | 转账需附带发起人与受益人信息 |
| 欧盟 Transfer of Funds Regulation (EU) 2023/1113 | 超过 1,000 欧元 | 与自我托管地址往来时,需核实该地址确属客户本人 |
| 美国 31 CFR 1010.311(现金交易报告) | 超过 10,000 美元 | 金融机构须向 FinCEN 提交 CTR |
| 美国 31 CFR 1023.320(MSB 可疑活动) | 2,000 美元起 | 怀疑资金来源于非法活动时提交 SAR |
| 中国《金融机构客户尽职调查和客户身份资料及交易记录保存管理办法》 | 2022-03-01 施行 | 客户身份资料自业务关系结束当年起至少保存 5 年 |
| 欧盟反洗钱指令((EU) 2015/849 第 40 条) | 业务关系结束后 5 年 | 身份与交易记录留存义务 |
把这张表和自己的经历对上,很多「莫名其妙」就有解释了:一笔 1,200 欧元的提现被要求说明地址归属,是因为跨过了 1,000 欧元这条线;一笔等值 3,000 美元的入金被要求补工资单,是因为风控在按可疑活动口径评估,而不是按金额硬门槛。门槛是下限,不是豁免线——低于门槛同样可以被问,只要风险评分够高。
需要说清楚的是:这些是记录与核实义务,不等于指控。平台留档是为了在监管检查时能交代资金来源,不是为了给每个用户建档打分。你提供的材料越具体(工资流水、纳税记录、卖出成交记录带时间与单价),核对越快。
六、被拒之后:五步重提,顺序别乱
第一步,先要失败码。不要重复上传同一张照片。向客服明确索取「失败原因代码」或「拒绝类别」,这是唯一能定位问题的信息。
第二步,换原件重拍。用原件、在自然光下、四角完整入框,分辨率不低于 600×800,文件小于 10MB。不要裁切、不要加滤镜、不要用扫描件。
第三步,关掉代理与虚拟设备。关 VPN、关代理、关虚拟摄像头与模拟定位,用平时登录的那台手机和那条网络重做。
第四步,地址证明对齐三件事。姓名、地址、日期:姓名要与证件一致(含拼音),地址要与填写的一致,开具日期在 3 个月内。水电账单、银行对账单、纳税证明都行,截图不行。
第五步,走工单,不要重复提交。重复提交会把你的单子重新排到队尾,一次比一次慢。拿到工单号后等人工,必要时在同一工单里补材料。
七、平台能问什么,绝对不能给什么
合规上,平台可以要求:姓名、证件类型与号码、出生日期、常住地址、国籍、职业与雇主、税务居民身份、资金来源与用途、以及与你账户相关的设备与登录信息。这些都在反洗钱框架的「客户尽职调查」范围内。
但有几样东西,任何以「认证」「解冻」「升级」为名义的请求都不该涉及:助记词、私钥、交易所登录密码、二次验证的种子密钥或验证码、屏幕共享、远程控制授权。这几项一旦交出去,等于把账户的控制权直接转让。冒充客服的剧本正是围绕这一点设计的,具体套路与核对动作可以看冒充平台客服的四步剧本。
资料留存期限同样有明确口径:欧盟要求业务关系结束后 5 年,中国同样是 5 年。这意味着「注销账户就删掉所有资料」在法律上做不到——法定义务优先于删除请求。能做的只有两件事:只提交被明确要求的字段,以及把二次验证换成不依赖短信的方式,减少账户被接管后连带泄露的风险,具体差异见短信、TOTP 与 Passkey 各挡在哪一步。
八、四个常见误区
「认证过了就永久有效。」不是。证件到期、换发、姓名变更都会让已验证状态失效,提现时被拦下往往就是这个原因。换护照后应主动更新。
「用家人的账户更安全。」恰恰相反。实名不一致在出金环节会直接触发复核,涉及资金来源说明时更难自证,也违反平台条款。
「KYC 只做一次。」大额提现、频繁与自我托管地址往来、IP 与证件国别长期不符,都会触发二次强化审查,门槛与第一次不同。
「认证信息一定会被共享给所有合作方。」跨境转账时,发起方信息会随转账传递,这是旅行规则的要求,范围限于转账所必需;其余共享取决于隐私政策与所在辖区,值得在开户前读一遍,相关门槛见Travel Rule 的门槛与执行差异。
九、FAQ
用护照还是身份证更容易过?
跨境平台通常更认护照:机读区规范统一、带芯片可做签名验证,且姓名有拉丁转写,便于与名单库比对。身份证在部分平台只支持大陆用户且多用于辅证。手上两本都有时,优先用护照。
同名被列为 PEP,会不会永远开不了户?
不会。PEP 命中是「需强化审查」而不是拒绝。补齐出生日期、常住地址、职业与雇主、证件签发地四项区分信息,多数误报会在 24 至 72 小时内解除。若平台仍拒绝,可要求出具书面说明,再换一家。
人脸一直不过,是不是我长相和证件差太多?
多数情况是采集条件问题,不是长相问题。换到自然光、摘掉帽子与反光眼镜、关掉美颜与虚拟摄像头,重做一次。若仍失败,多半是设备或网络被判定为高风险,换常用手机与常用网络。
平台要我提供三个月的水电账单,合理吗?
合理。地址证明是客户尽职调查的标准项,通常要求 3 个月内开具、姓名与地址与登记信息一致。银行对账单、纳税证明、政府信函同样可用。截图与手机拍照的电子账单常因无法验证被拒。
认证资料会被保存多久?能要求删除吗?
按欧盟 (EU) 2015/849 第 40 条与中国现行办法,身份与交易记录在业务关系结束后至少保存 5 年,属法定义务,注销账户不能立即删除。可要求的是:只提交必需字段、要求说明数据用途与共享范围。更系统的入门知识可看加密学院的相关章节。
风险提示:本文只陈述公开规则与机制,不构成投资建议,也不评价任何具体平台。各平台的认证分层、额度与材料要求以其公示条款为准,规则可能随监管变化调整。
资料来源
FATF《Recommendations》建议 10、12、16 及其释义(fatf-gafi.org);ICAO Doc 9303 Part 4《Specifications for Security Thread and Machine Readable Passports》机读区校验位算法;ISO/IEC 30107-3:2023《Biometric presentation attack detection — Testing and reporting》;欧盟 Regulation (EU) 2023/1113(Transfer of Funds Regulation);欧盟 Directive (EU) 2015/849 第 40 条;美国 31 CFR 1010.311、31 CFR 1023.220、31 CFR 1023.320;《金融机构客户尽职调查和客户身份资料及交易记录保存管理办法》(中国人民银行、银保监会、证监会〔2021〕第 1 号令),2022 年 3 月 1 日施行。以上均于 2026-10-29 访问核对。