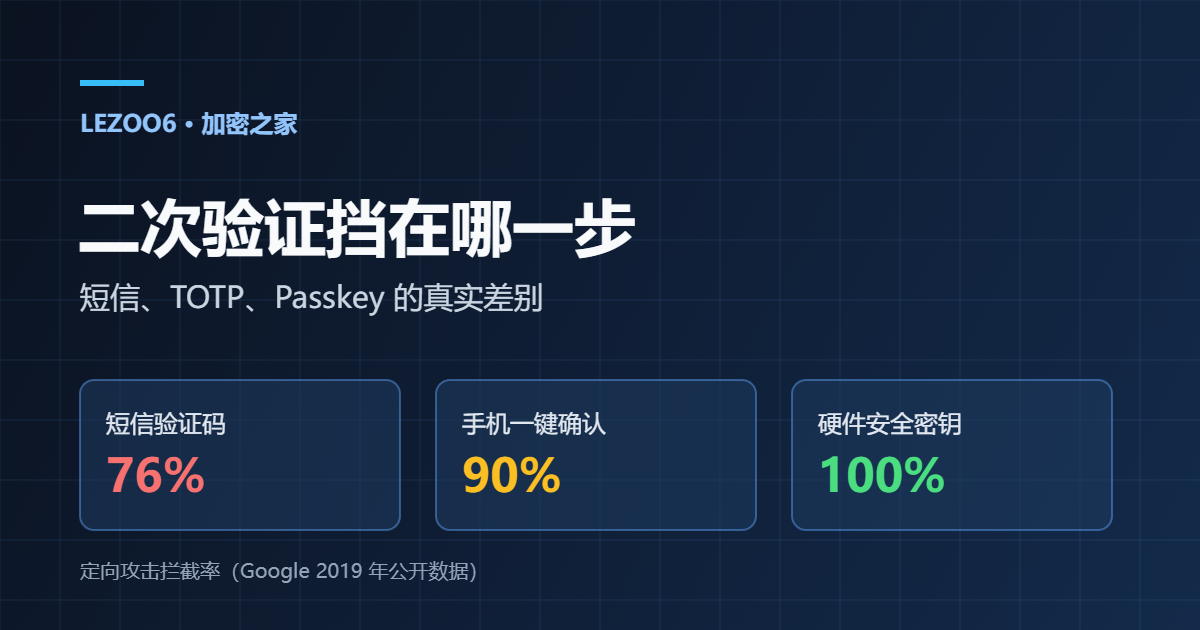
三种二次验证挡在不同位置:验证码可以被转发,密钥不能。
账号被盗的新闻里,最常见的说法是「密码泄露了」。但真正让损失发生的,往往不是密码那一关,而是第二道门——二次验证(2FA)。同一笔提币请求,用短信验证码、用验证器 App、用硬件密钥,攻击者要付出的成本差着一到两个数量级。这篇文章把三种主流方式拆开:它们分别挡在哪一步,哪些攻击能绕过,以及换手机、丢密钥时会发生什么。
一、先搞清楚:二次验证在防什么
二次验证不是「更长的密码」,它假设第一因子(密码)已经失守,用第二个独立通道再确认一次「是你本人」。所以判断一种 2FA 好不好,只看两件事:第二个通道能不能被远程复制,以及它绑不绑定你正在登录的那个网站。
- 撞库与口令泄露:数据库泄露后攻击者拿邮箱密码批量试登录,2FA 直接拦死。
- 钓鱼站:假登录页实时转发你的账号密码,甚至实时转发验证码。短信和 TOTP 都可能被「中继」,Passkey 不会。
- SIM swap:攻击者补办你的手机卡,短信验证码直接进他手机。TOTP 和 Passkey 不受影响。
- 客服社工:冒充你要求重置 2FA。这条防线在交易所的流程里,不在验证器里。
二、三种方式的硬差别
| 维度 | 短信验证码 | TOTP 验证器 | Passkey / 硬件密钥 |
|---|---|---|---|
| 验证码从哪来 | 运营商短信通道 | 本地用共享密钥 + 当前时间算出 | 设备内私钥签名,网站用公钥验签 |
| 能否被远程转发 | 能(钓鱼页可代收) | 能(钓鱼页可代收并立即提交) | 不能,签名绑定网站域名 |
| SIM swap 是否能破 | 能 | 不能 | 不能 |
| 没网时能否用 | 不能 | 能,只要手机时间准 | 能,NFC/USB 本地通信 |
| 换手机/丢设备 | 补卡即可 | 需要备份码或提前迁移 | 需要第二把密钥或备份码 |
| 常见成本 | 0 | 0(App 免费) | 硬件密钥约 25–55 美元一把 |
一句话总结这张表:短信防的是「不知道密码的人」,TOTP 防的是「知道你密码、但拿不到你手机的人」,Passkey 防的是「连钓鱼页都做出来了的人」。三者不是替代关系,强度是递进的。
三、6 位数字、30 秒:TOTP 的边界在哪
TOTP 的规则写在 RFC 6238 里:客户端和服务端共享一个密钥,用「当前时间 ÷ 30 秒」得到计数,再做 HMAC 后截取 6 位数字。6 位意味着一次只有 106=100 万种可能,看起来很少,但因为每 30 秒就换一次、且服务端通常只接受前后各一个时间窗口(共约 90 秒),暴力猜中的概率仍然低到可以忽略。
这条机制也解释了两个日常现象。第一,手机时间不准会一直提示验证码错误——服务器按自己的时钟算,偏差超过一个窗口就对不上。第二,验证码在 30 秒边界附近输入容易失败,因为提交时已经跳到下一个窗口,如果服务端没开容错就会拒绝。
四、真实拦截率:Google 2019 年那组数据
Google 在 2019 年公开过一组基于真实账号劫持事件的统计,把攻击分成三类:自动化机器人、广撒网钓鱼、定向攻击。三种二次验证的拦截率差别非常直观:
| 验证方式 | 自动化机器人 | 广撒网钓鱼 | 定向攻击 |
|---|---|---|---|
| 短信验证码 | 100% | 96% | 76% |
| 手机端一键确认 | 99% | 99% | 90% |
| 安全密钥(硬件) | 100% | 100% | 100% |
值得注意的是「定向攻击」那一列:短信掉到 76%,一键确认掉到 90%,只有硬件密钥保持 100%。定向攻击意味着有人专门研究你——你的手机号、你的作息、你常用的交易所。这也解释了为什么大额持仓的账号,行业里的常见做法是硬件密钥而不是短信。
五、SIM swap:交易所补不上的那一环
2021 年 9 月,Coinbase 披露了一起事件:2021 年 3 月到 5 月之间,攻击者通过转移用户手机号(SIM swap)绕过了短信二次验证,影响了约 6,000 名客户。攻击者并没有破解密码学,他们攻击的是运营商的人工流程——用伪造的身份信息把号码转到自己的 SIM 卡上。
对用户来说,这件事的结论很直接:只要你的第二因子走短信,你的安全上限就等于「你的运营商客服有多谨慎」,而这一点你无法审计。对交易所来说,能做的只是加冷却期、加设备指纹、对大额提币要求人工复核——所以你才会看到「新地址 24 小时冷却」这类规则。
六、可以照着做的五步
2. 大额账户加一把硬件密钥。FIDO2/WebAuthn 密钥(约 25–55 美元)用 USB 或 NFC 接触即验证,钓鱼站拿不到签名。
3. 备份码离线保存。开启 2FA 时生成的一次性备份码(通常 8–10 个)要打印或写在纸上,不能只存在同一个手机里。
4. 提币地址白名单 + 冷却期。新地址首次提币的等待时间,是攻击者最难压缩的成本。
5. API Key 不给提币权限。只开读取和交易,绑定 IP 白名单;密钥泄露时损失可控。
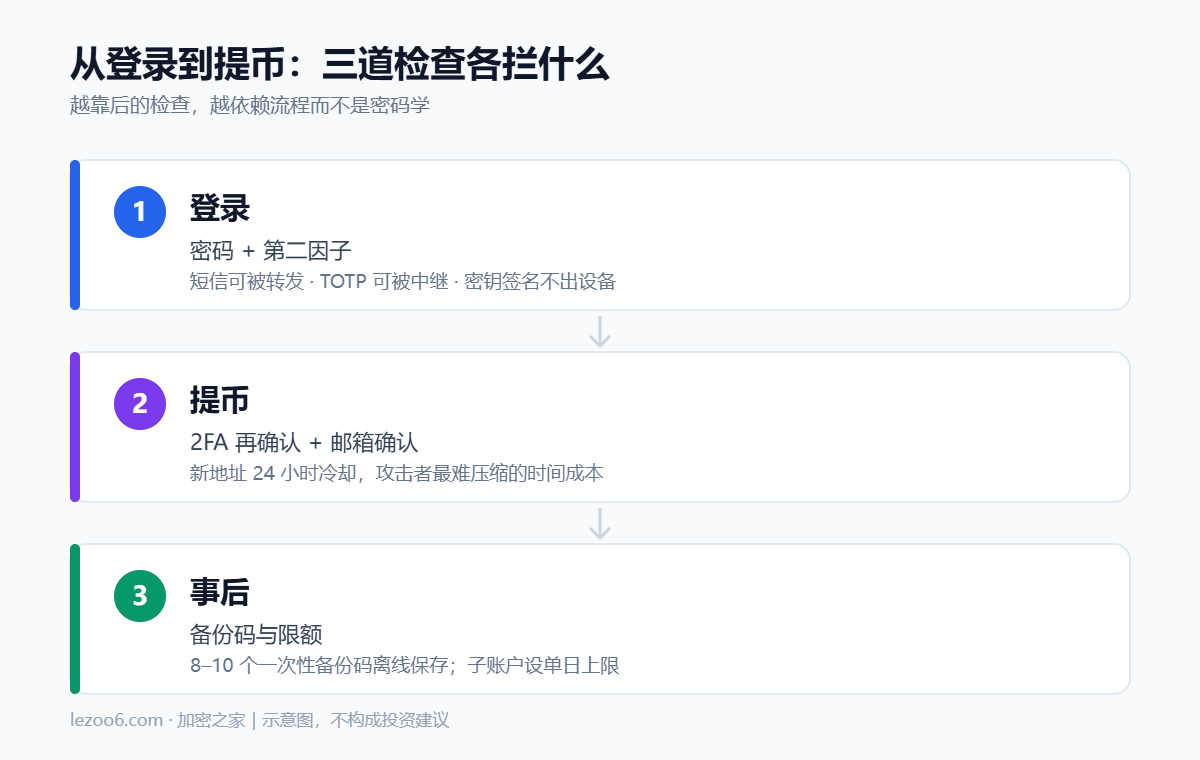
登录验证、提币验证、地址冷却:三道检查分别拦不同类型的事件。
七、FAQ
开了 2FA 还会被盗吗?
会。2FA 降低的是「凭证泄露直接导致损失」的概率,不覆盖客服社工、恶意软件、以及你自己在钓鱼页上确认的操作。硬件密钥能做到的是:即使页面是假的,签名也不会发出去。
换手机了,TOTP 怎么办?
两条路:一是提前在旧手机上导出/迁移密钥,二是在交易所用备份码或人工申诉重置。没有备份码、旧手机也坏了,就只能走客服流程,通常需要几天——这也是很多人把备份码和密钥分开存放的原因。
短信 2FA 要不要直接关掉?
如果平台支持 TOTP 或硬件密钥,优先换成更强的;只有在没有其他选项时才留短信。注意「关闭短信」和「关闭 2FA」是两件事,不要为了省事把第二因子整个关掉。
Passkey 存在云里安全吗?
Passkey 的私钥由设备或密码管理器保管,网站只保存公钥。同步型 Passkey 的便利性和风险都集中在你的云账户上——所以云账户本身必须开强 2FA,且不能与交易所共用同一个邮箱密码。
相关阅读
- 交易所 API Key 怎么设才安全:三级权限、IP 白名单与轮换
- 提币白名单与 24 小时延时:交易所到底在防什么
- 冷钱包、热钱包与「95% 冷存储」:这句话到底意味着什么
- 加密学院:从入门到链上操作